作者|晨星行銷 陳俊鳴執行長(網路流量操盤手・企業行銷顧問)
網站上線那天,很多老闆以為錢已經付完了。過幾個月,帳單一張一張來:網域續約、主機續約、廠商的維護年費。每一張金額都不大,可是每次付的時候,心裡都會閃過一句:這筆錢到底買到什麼?不付行不行?
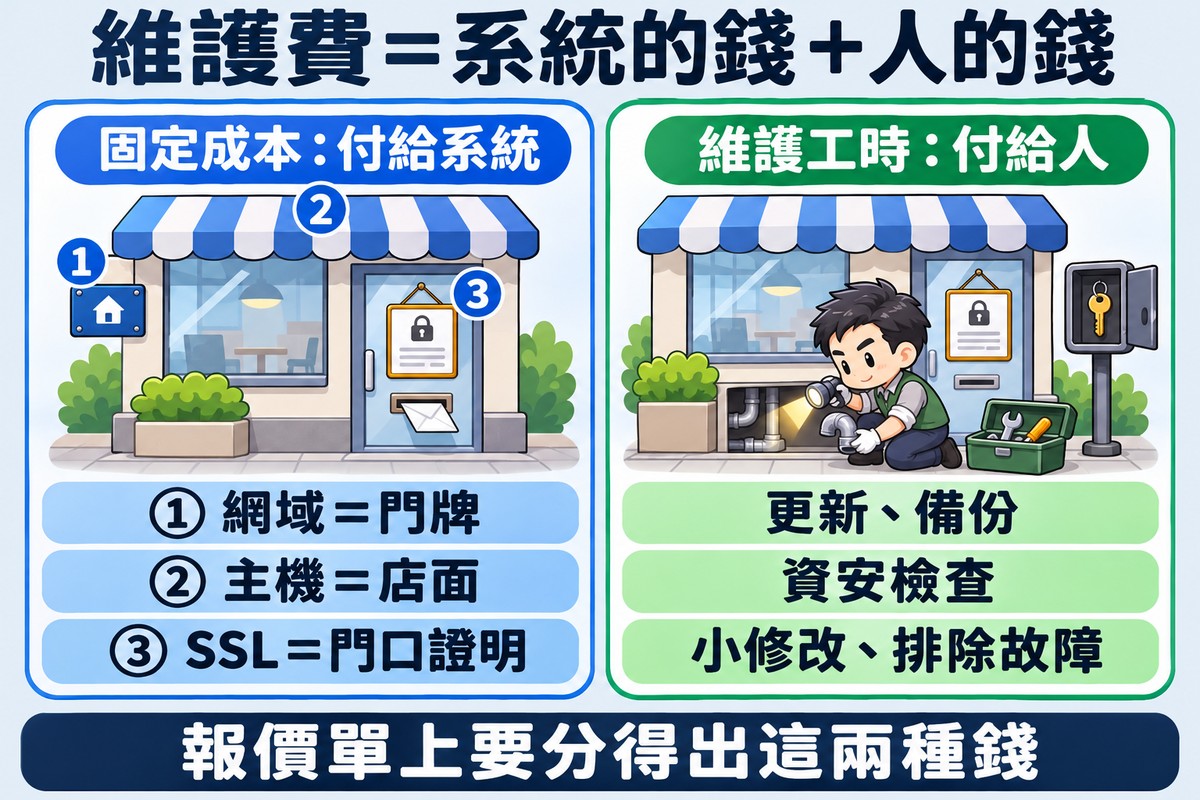
先講答案:網站維護費用,是網站上線之後,為了讓它持續打得開、資料不會不見、不被入侵,每年都要付的錢。它分成兩塊:一塊是付給網域商、主機商、軟體商的固定成本,有官網牌價可以查;另一塊是付給「人」的維護工時——更新、備份、資安檢查、小修改,以及出問題時有人處理。
這篇不談網站建置的報價(建置費與三年總持有成本,網頁設計費用怎麼算那篇整理過),只談上線之後:維護費買到什麼、不維護會發生什麼事、合約該怎麼看、換廠商時要拿回什麼。
網站維護費用分成兩種錢:付給系統的固定成本,和付給人的維護工時
把維護費拆成兩種錢來看,報價單就讀得懂了。
固定成本像店面的房租水電:網域是門牌、主機是店面、SSL 憑證是貼在門口那張「這家店是真的」的證明。不管有沒有人在管,時間到了就要付。
維護工時像請一位水電師傅定期來巡:檢查管線、換掉老化的零件、在別的地方多放一把備用鑰匙。這部分沒有牌價,看網站大小、裝了多少外掛、你要求多快處理。
| 項目 | 屬於哪種錢 | 多久付一次/做一次 | 不付或不做,會怎樣 |
|---|---|---|---|
| 網域 | 固定成本 | 通常每年續約 | 網址打不開,用同一個網域的公司信箱也可能收不到信 |
| 主機 | 固定成本 | 月繳或年繳,首期價與續約價常不一樣 | 網站直接下線 |
| SSL 憑證 | 固定成本(可以免費) | 免費憑證大約 60~90 天續發一次,可以設定自動 | 瀏覽器跳出「不安全」警告 |
| 付費外掛、佈景主題授權 | 固定成本 | 多數按年 | 收不到更新,漏洞補不了 |
| 系統與外掛更新 | 維護工時 | 每週到每月檢查 | 已知漏洞一直留在網站上 |
| 備份與還原 | 維護工時 | 每週或每天,並定期測試還原 | 出事之後回不去 |
| 資安監控 | 維護工時 | 持續 | 被入侵很久才發現 |
| 內容小改、故障排除 | 維護工時 | 依需要 | 小問題拖成大問題 |
報價單上這兩種錢要分得出來,你才知道自己付的是「系統的錢」還是「人的錢」。有些「維護年費」其實只包了主機和網域,沒有人在做更新與備份;有些則把主機另外收,維護費只算工時。兩種都可以,重點是你知道自己買的是哪一種。
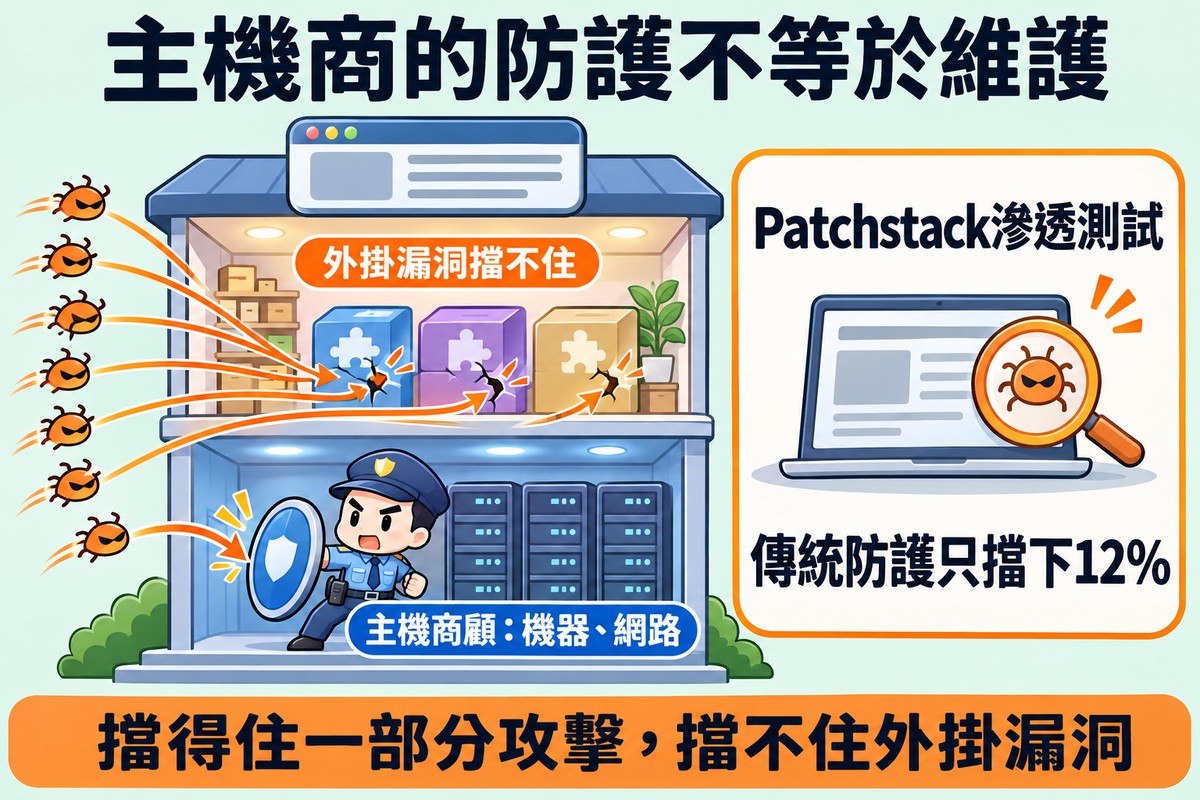
常有老闆問:「我已經付了主機費,主機商不是也有在顧嗎?」主機商顧的是伺服器——機器有沒有開、網路通不通;網站裡裝了哪些外掛、外掛有沒有更新、表單還能不能用,多半不在主機商的責任範圍。資安公司 Patchstack 在年度報告《State of WordPress Security in 2026》裡提到,他們自己做的滲透測試(資安人員模擬駭客攻擊,測防護擋不擋得住)中,主機商的傳統防護只擋下 12% 針對 WordPress 的漏洞攻擊。主機商的防護不等於維護:它擋得住一部分攻擊,擋不住外掛本身的漏洞。
還有一個常被混用的詞:網站維護不等於網站優化。維護是讓網站維持正常、安全、壞了能還原;優化是讓網站更快、轉換更好、排名往前(範圍與收費方式在網站優化服務包含什麼那篇)。維護是保養,優化是改裝;保養沒做好,改裝也撐不住。
網站維護的固定成本:網域、主機、SSL 憑證的牌價與續約差價
固定成本的好處是可以自己查。下面用幾家業者官網公開的價格當例子,不是推薦,也不代表台灣所有業者的價格(查閱日 2026 年 11 月 2 日)。
網域:每年續約,到期沒續可能拿不回來
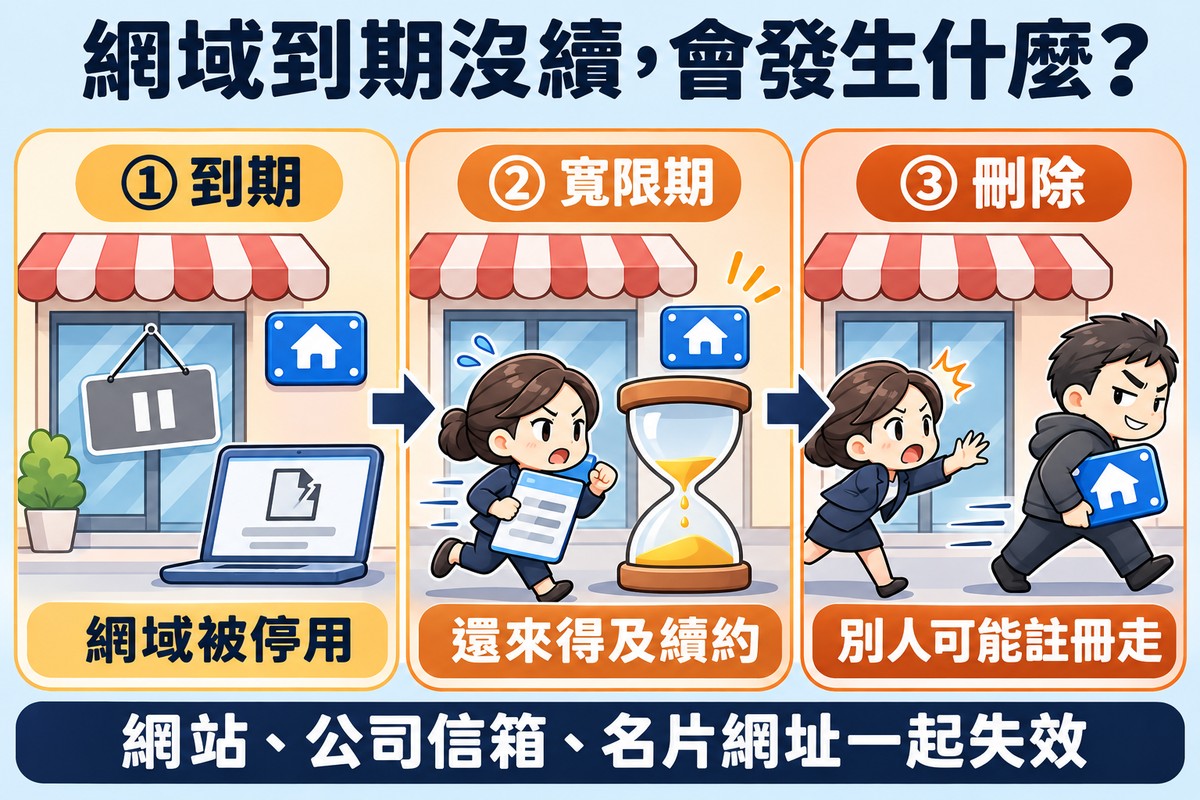
以國際網域註冊商 Gandi 的 .tw 網域頁面為例,.tw 網域註冊與續約都是每年新台幣 744 元。真正要注意的不是價錢,是同一頁寫的規則:網域到期後會被停用,30 天內還能續約;被刪除之後「無隔離期(無法贖回)」。
⚠️ 注意
網域到期沒續、又錯過寬限期,網址可能被別人註冊走。網站、用這個網域收發的公司信箱、印在名片和招牌上的網址,會一起失效。
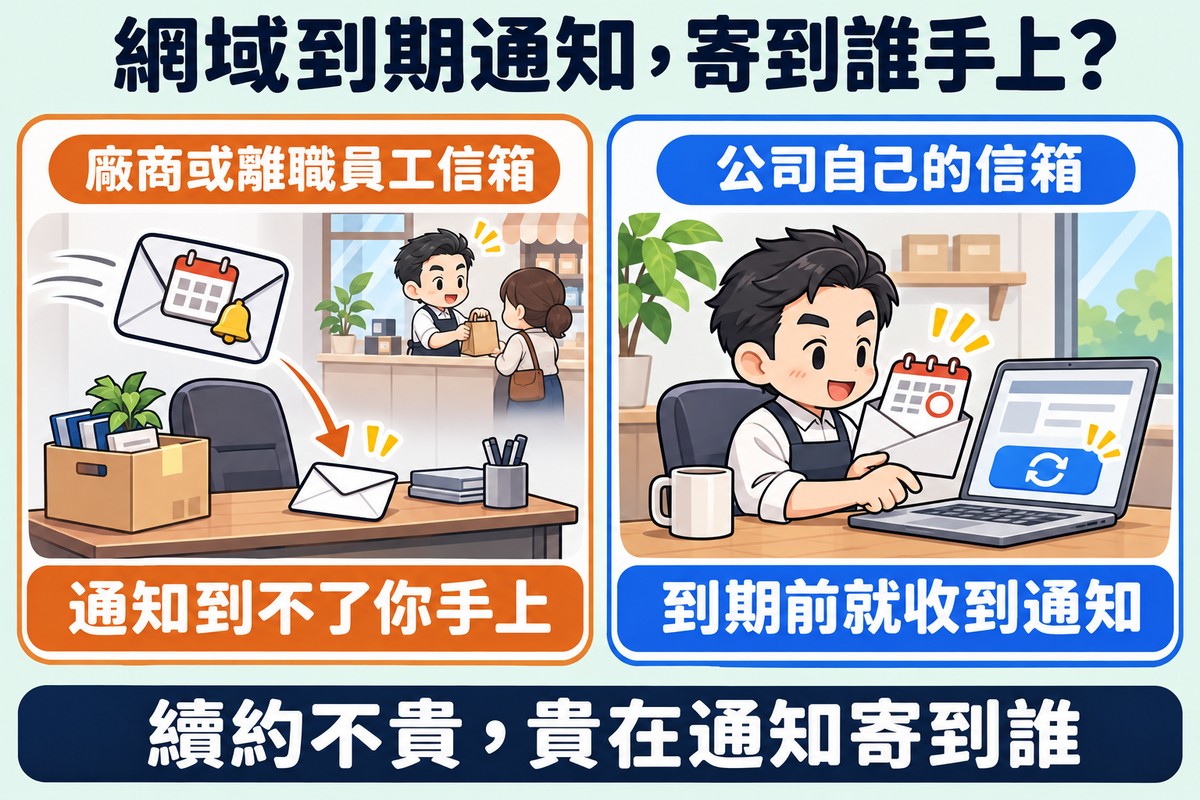
網域續約本身不貴,貴在「通知寄到誰那裡」。管理全球網域的機構 ICANN 在註冊人權利與責任的說明裡寫得很清楚:註冊人要提供正確的聯絡資料、有變動要即時更新;選擇自動續約,就要維持付款資料有效。網域的聯絡信箱如果填的是廠商或已離職員工的信箱,到期通知就不會到你手上。
主機:先看續約價,不要只看首期價
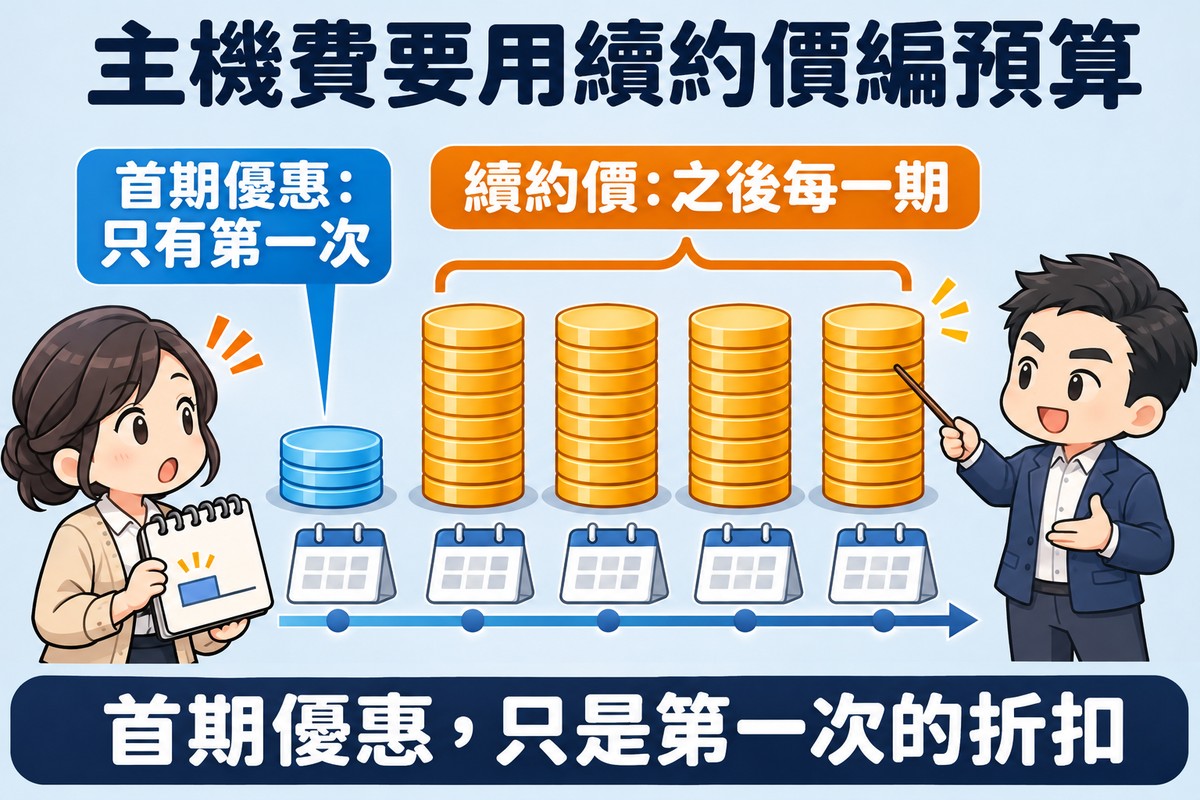
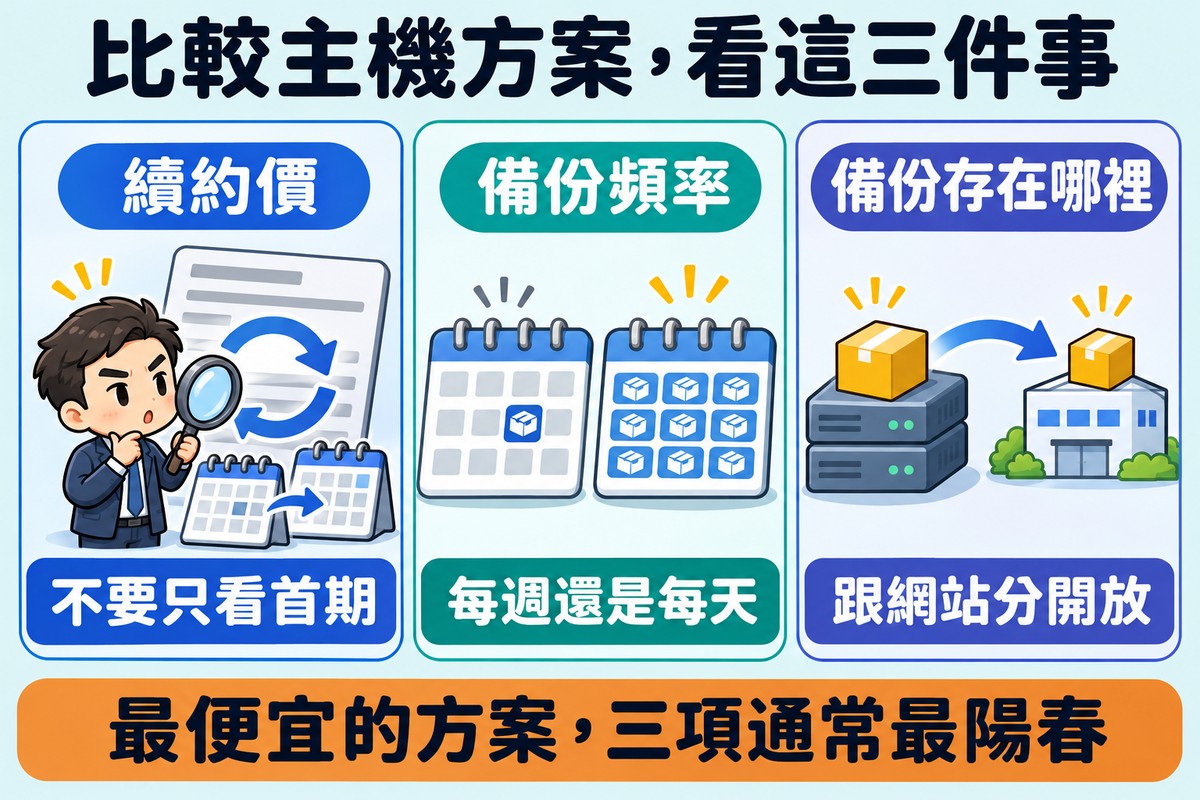
主機商的首期優惠和續約價常常差很多。以國際主機商 Hostinger 的官網方案頁為例(美元計價):Premium 方案首期每月 2.49 美元,條件是一次付 48 個月;續約價是每月 10.99 美元,大約是首期的 4.4 倍。同一頁也寫著,表上最便宜的這個方案是「每週備份」,往上的方案才是每天備份。
算一筆帳:同樣 48 個月,首期一次付 119.52 美元;第二個 48 個月照續約價,要付 527.52 美元。主機費要用續約價來編預算,首期優惠只是第一次的折扣。
💡 小提醒
比較主機方案時,同時看三件事:續約價、備份頻率、備份存在哪裡。最便宜的方案,通常三項都是最陽春的那一個。
SSL 憑證:憑證可以免費,但續發要有人顧
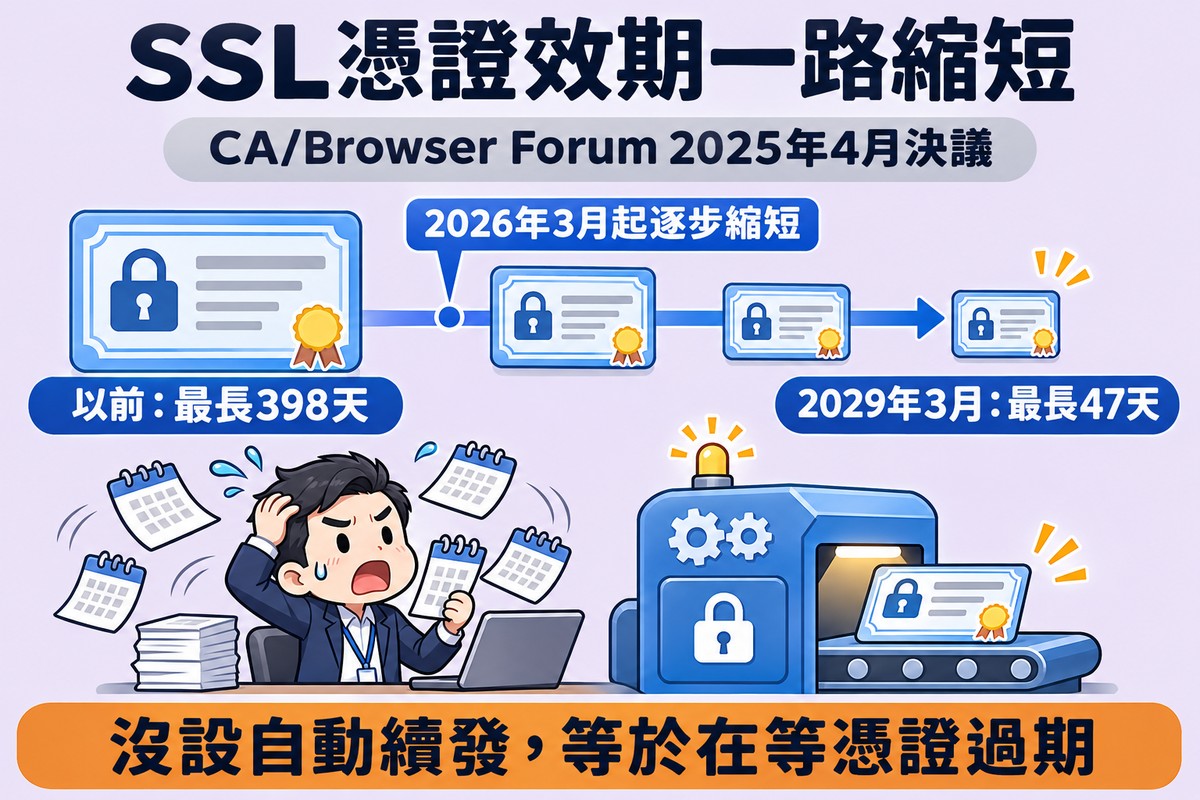
SSL 憑證讓網址前面出現一個鎖頭,訪客跟網站之間傳的資料會加密。非營利的憑證機構 Let’s Encrypt 在官方常見問題寫明不收憑證費用,憑證效期 90 天,建議每 60 天續發一次。
憑證可以免費,但續發不能忘,所以要設定自動續發,而不是靠人記。而且續發會越來越頻繁:瀏覽器與憑證機構組成的 CA/Browser Forum 在 2025 年 4 月通過決議,公開信任憑證的最長效期要從 398 天逐步縮短到 47 天,2026 年 3 月開始、2029 年 3 月完成。以前一年換一次,手動處理還來得及;之後一年要換好幾次,沒有設定自動續發的網站,等於在等憑證過期。
沒有憑證的網站,也越來越容易被瀏覽器攔一下。Google 在 2025 年 10 月的官方文章〈HTTPS by default〉宣布,2026 年 10 月的 Chrome 154 起,預設會在使用者第一次造訪沒有 HTTPS 的公開網站前,先跳出提示徵求同意。
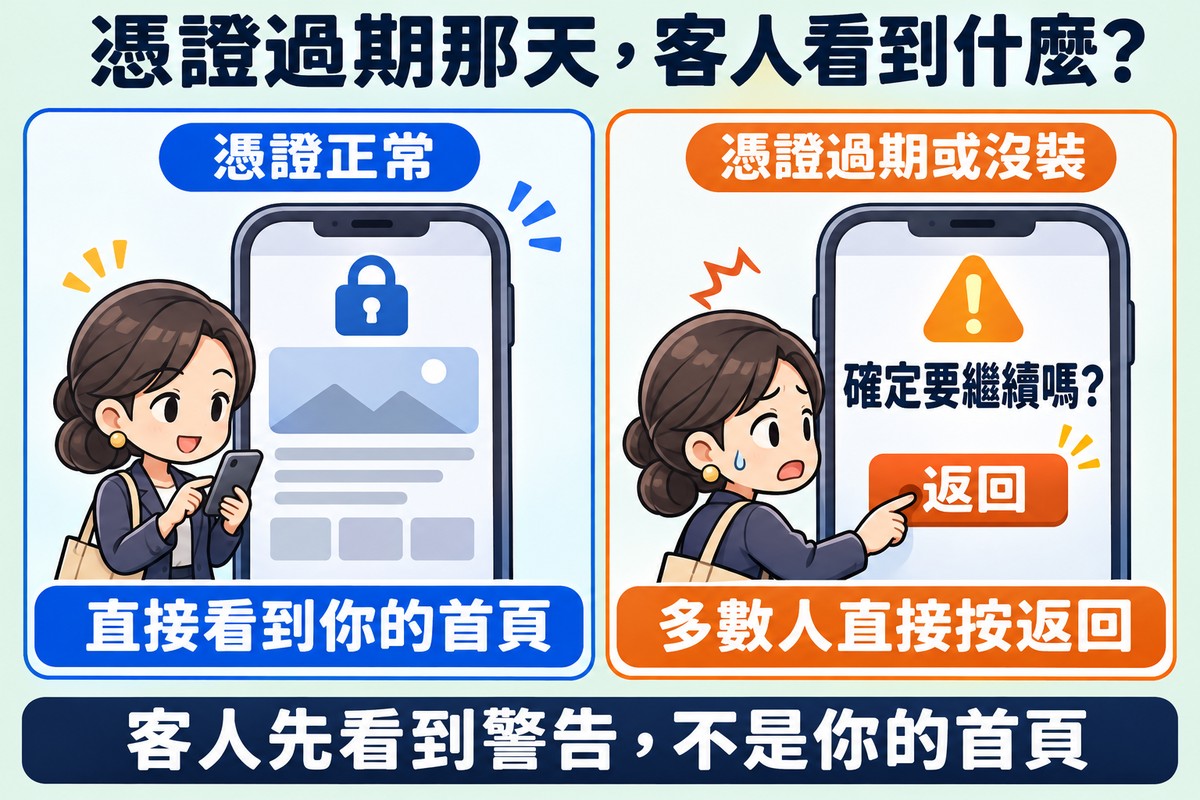
換成生意上的話:憑證過期或沒裝的那天,客人打開網站看到的不是你的首頁,而是一個問他「確定要繼續嗎」的畫面。多數人看到這種畫面,會直接按「返回」。
付費外掛與佈景主題授權
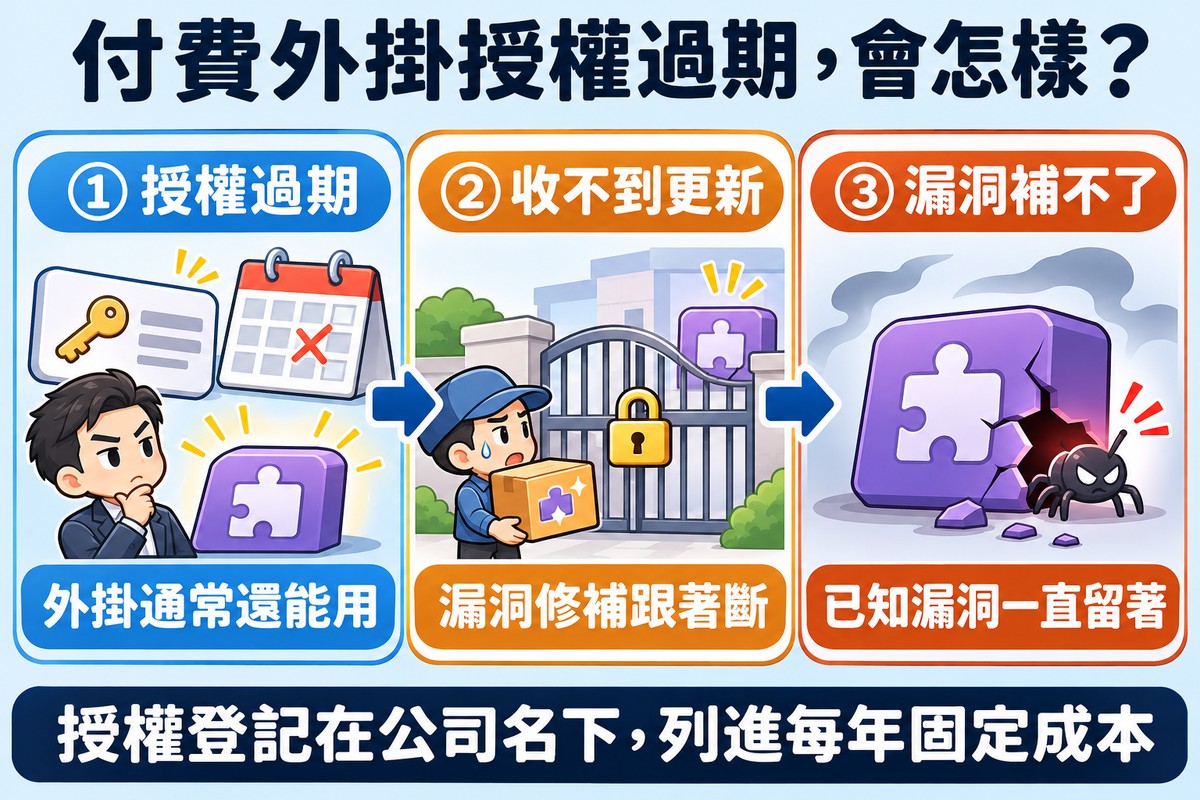
用 WordPress 的網站,表單、會員、SEO、備份這類進階功能常用付費外掛,多數是年費制。授權過期,外掛通常還能用,但收不到更新——漏洞修補也跟著斷了。付費外掛的授權要登記在公司名下,並且列進每年的固定成本,不要等它過期才發現。
網站維護的工時花在哪:更新、備份、資安、小修改與排除故障
這一塊才是維護費裡真正「付給人」的部分。每一項工作,都在防一件具體的事。
系統、外掛與 PHP 版本更新
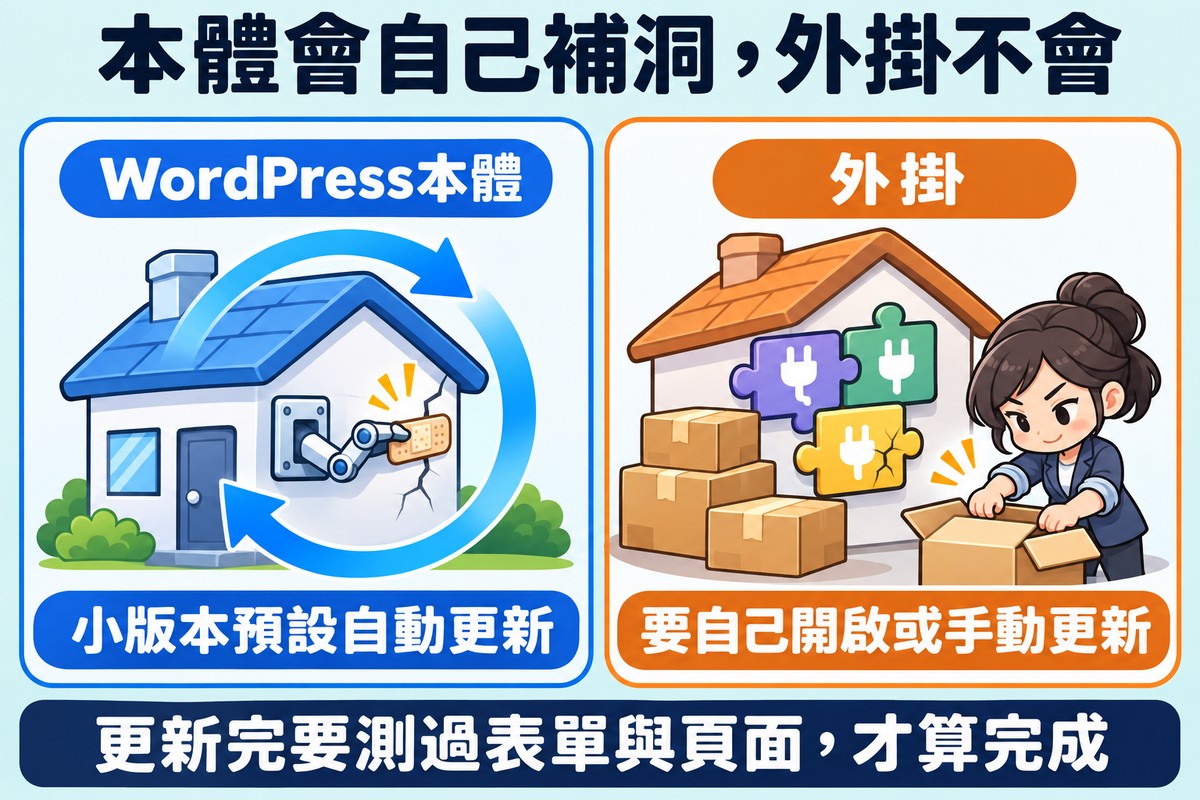
WordPress 官方的升級說明寫得很明白:小版本(含安全性修補)預設會自動更新,但外掛與佈景主題「只有在特殊情況下」才會自動在背景更新,其餘要自己開啟或手動處理。官方也強烈不建議關掉小版本的自動更新,並提醒升級前先備份。
換句話說,WordPress 本體大多會自己補洞,外掛不會;外掛正是最需要有人顧的地方。更新也不是按一下就好:外掛之間可能互相衝突,更新完表單送不出去、頁面跑版,都要有人測過才算完成。
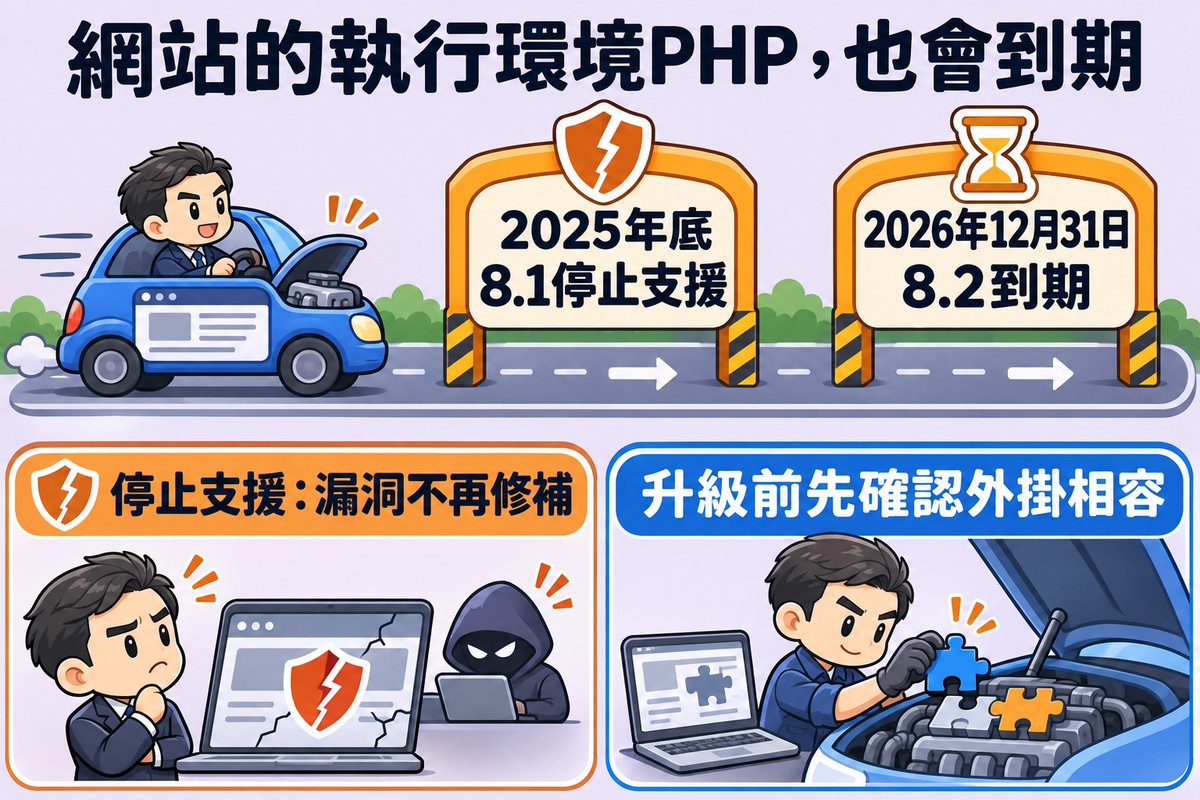
還有一層常被忽略:主機上的 PHP,也就是網站程式的執行環境。PHP 官方的支援週期表顯示,8.2 版現在只剩安全性修補,2026 年 12 月 31 日到期;8.1 版已經在 2025 年底停止支援。官方對停止支援版本的說明是:使用者可能暴露在未修補的安全漏洞中,應該盡快升級。PHP 升級常常要先確認外掛相容,這也是維護工時的一部分。
備份與還原
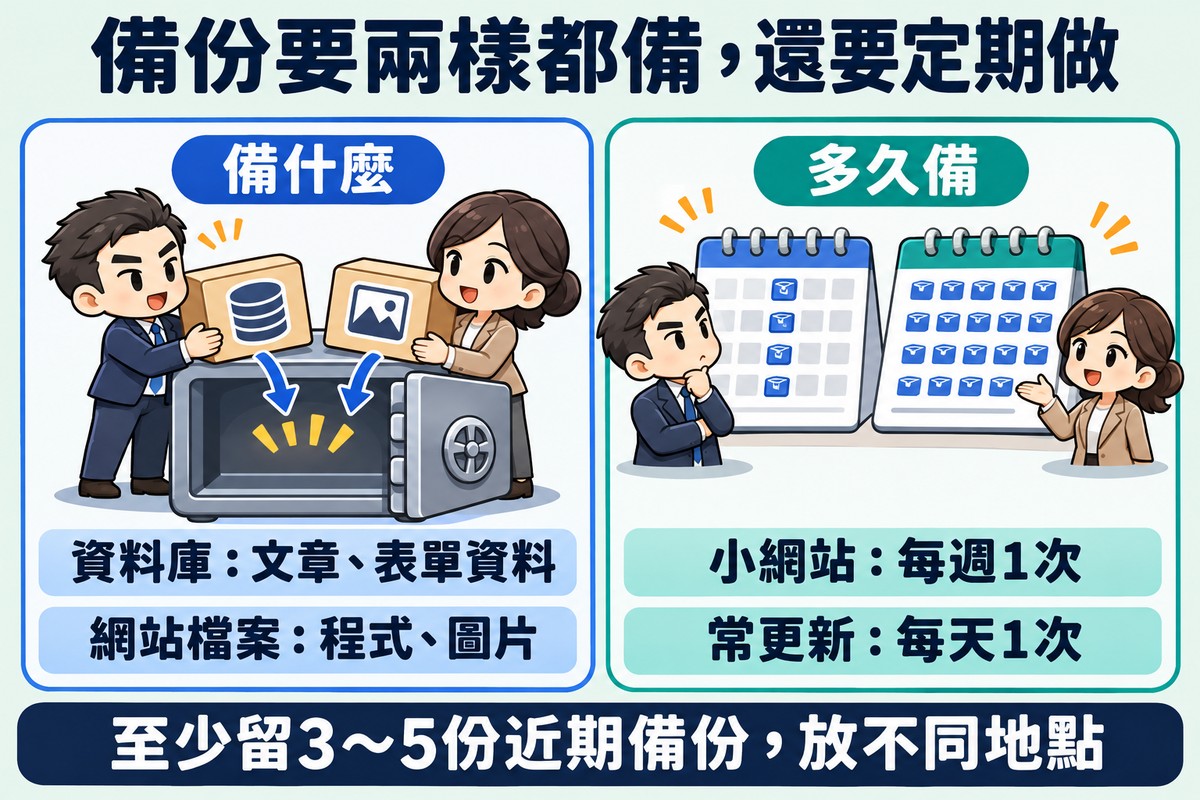
WordPress 官方的備份文件有幾個重點:資料庫(文章內容、表單資料存放的地方)和網站檔案(程式、圖片)兩者都要備份,才能完整還原;文章少的小網站每週備份一次,更新頻繁的網站每天一次;至少保留 3~5 份近期備份,放在不同地點,例如主機、雲端、自己的電腦。
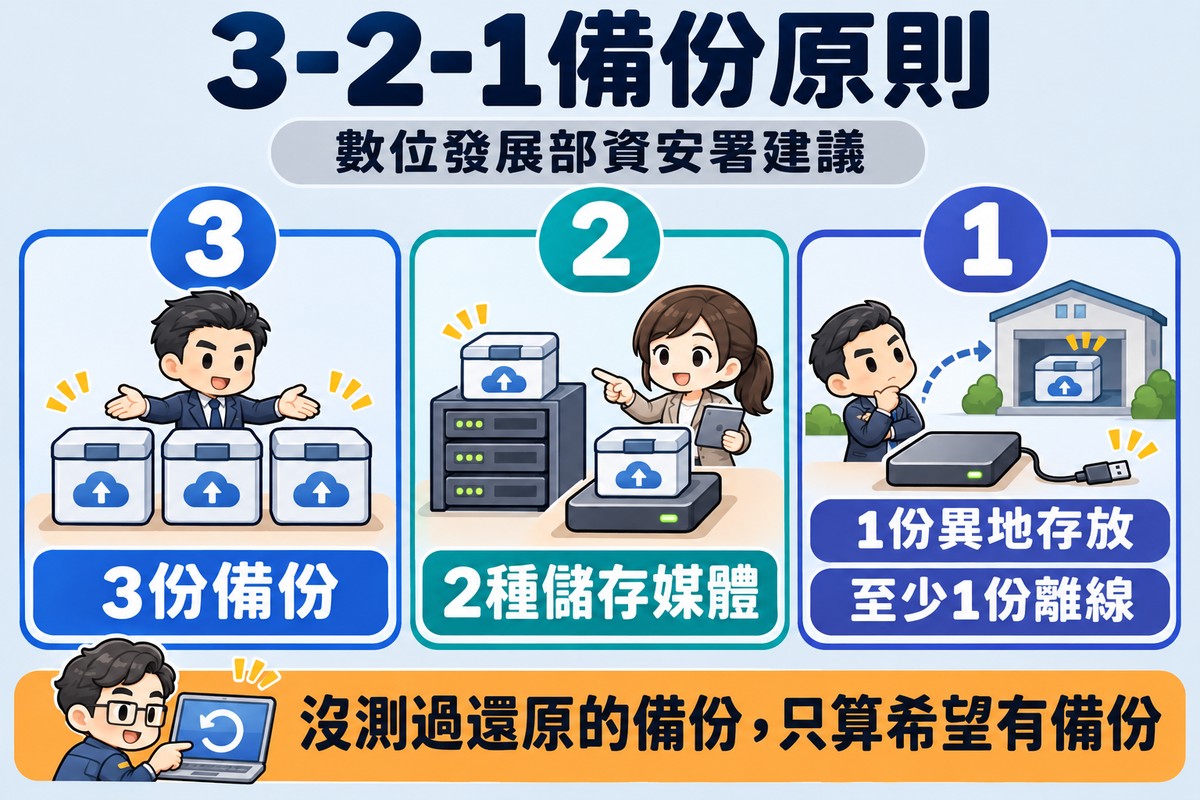
數位發展部資通安全署的《中小企業基本資安防護指引》講得更直接:要掌握「3-2-1 備份原則」——3 份備份、2 種不同儲存媒體、1 份異地存放,而且至少 1 份要離線;也要定期做備份演練,測試真的還原得回來。
沒測過還原的備份,只能算「希望有備份」。
備份工具本身也要跟著更新。據 iThome 2026 年 6 月的報導,安裝數超過 300 萬個網站的 WordPress 備份外掛 UpdraftPlus 被揭露有繞過身分驗證的漏洞(簡單說,不需要正確的帳號密碼就可能闖進後台),可能讓攻擊者以管理員身分控制網站,官方已推出修補版本。負責保護網站的工具,一樣是需要有人顧的軟體。
資安監控與帳號管理
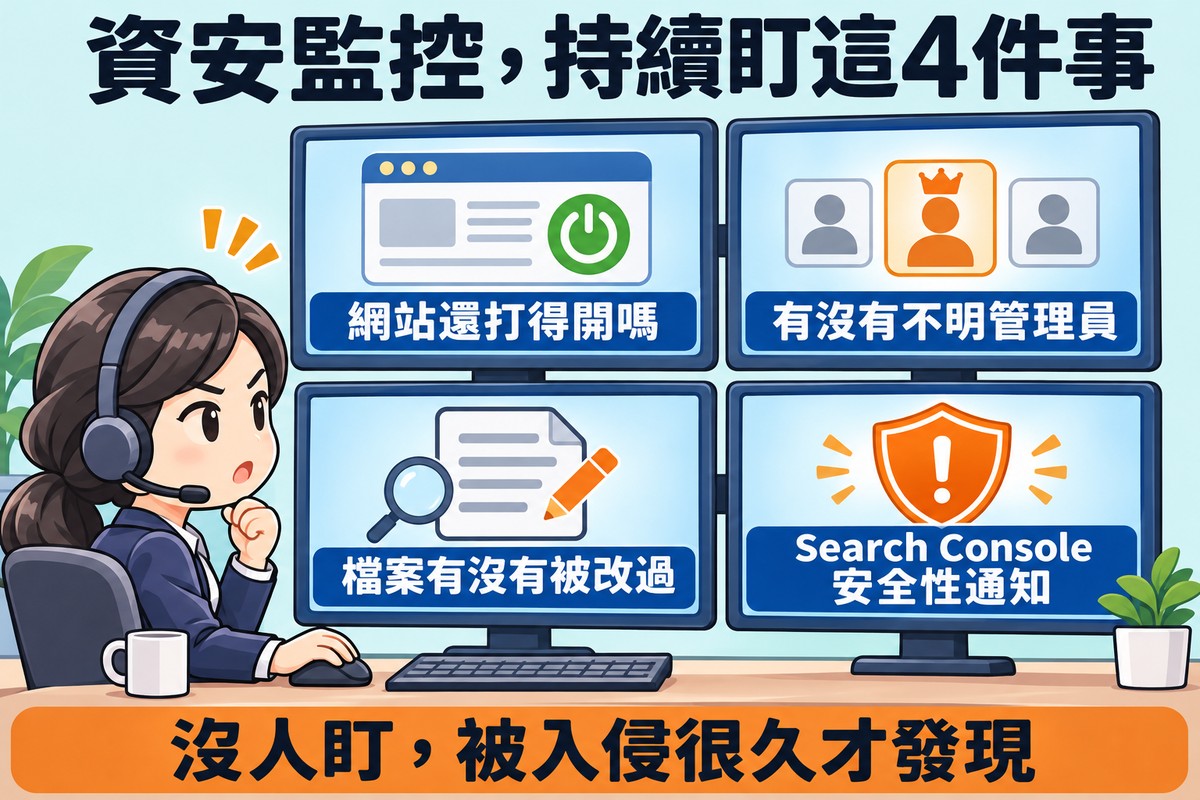
監控包括:網站是不是還打得開、有沒有不明的管理員帳號、檔案有沒有被改過、Google Search Console 有沒有安全性問題通知。
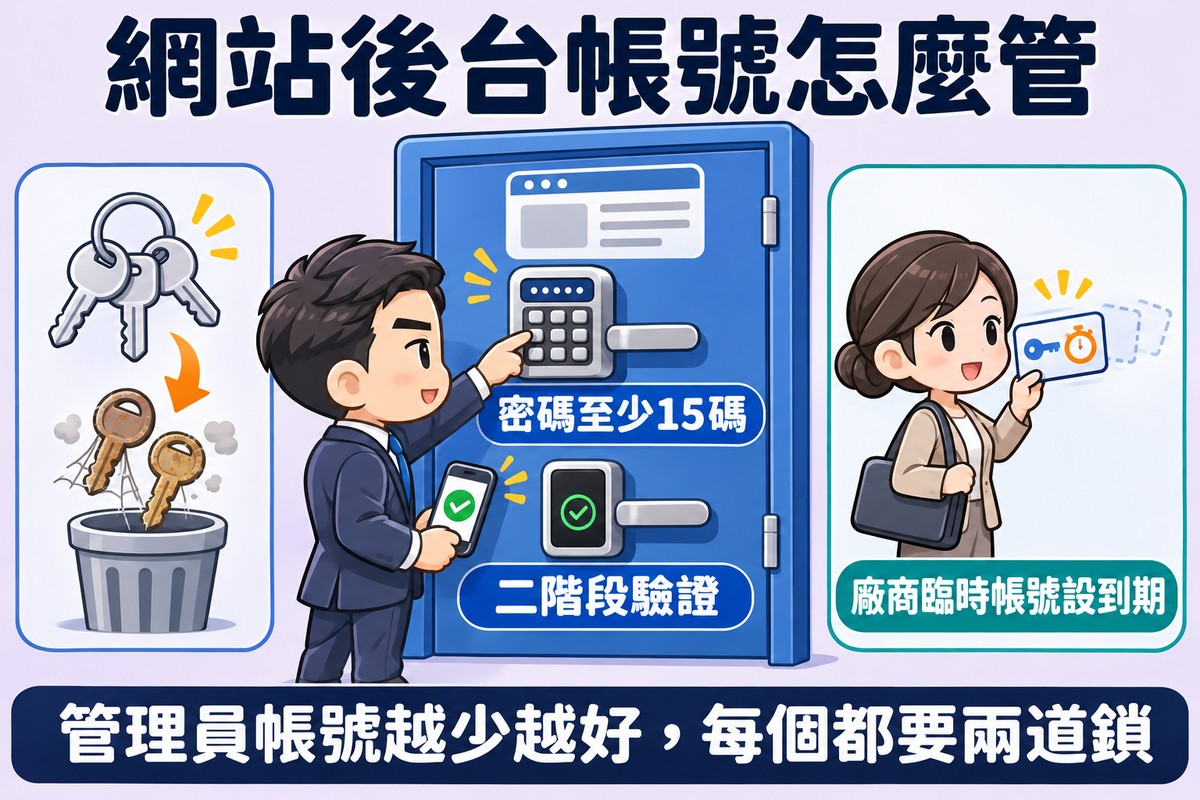
帳號管理則是定期清掉沒在用的帳號,尤其是外部廠商的。數位發展部的同一份指引建議:密碼至少 15 碼、重要系統帳號啟用二階段驗證(登入時除了密碼,還要用手機再確認一次),外部協力廠商的臨時帳號要設定過期自動關閉。網站後台就是「重要系統」,管理員帳號越少越好,每一個都要有兩道鎖。
內容小改與故障排除
改營業時間、換一張圖、表單收不到信、某一頁打不開——這類小事最容易起爭議,因為雙方對「小」的定義不一樣。合約裡要寫清楚「小修改」包含什麼、每月幾次或幾小時,超出怎麼算。
網站不維護會怎樣:外掛漏洞、搜尋結果警告與個資責任
不維護的網站,不會馬上壞。它可能正常跑好幾個月,風險卻每天往上疊,直到某一天被找到——那時候,通常已經來不及自己補了。
外掛漏洞一年上萬個,攻擊速度以小時計
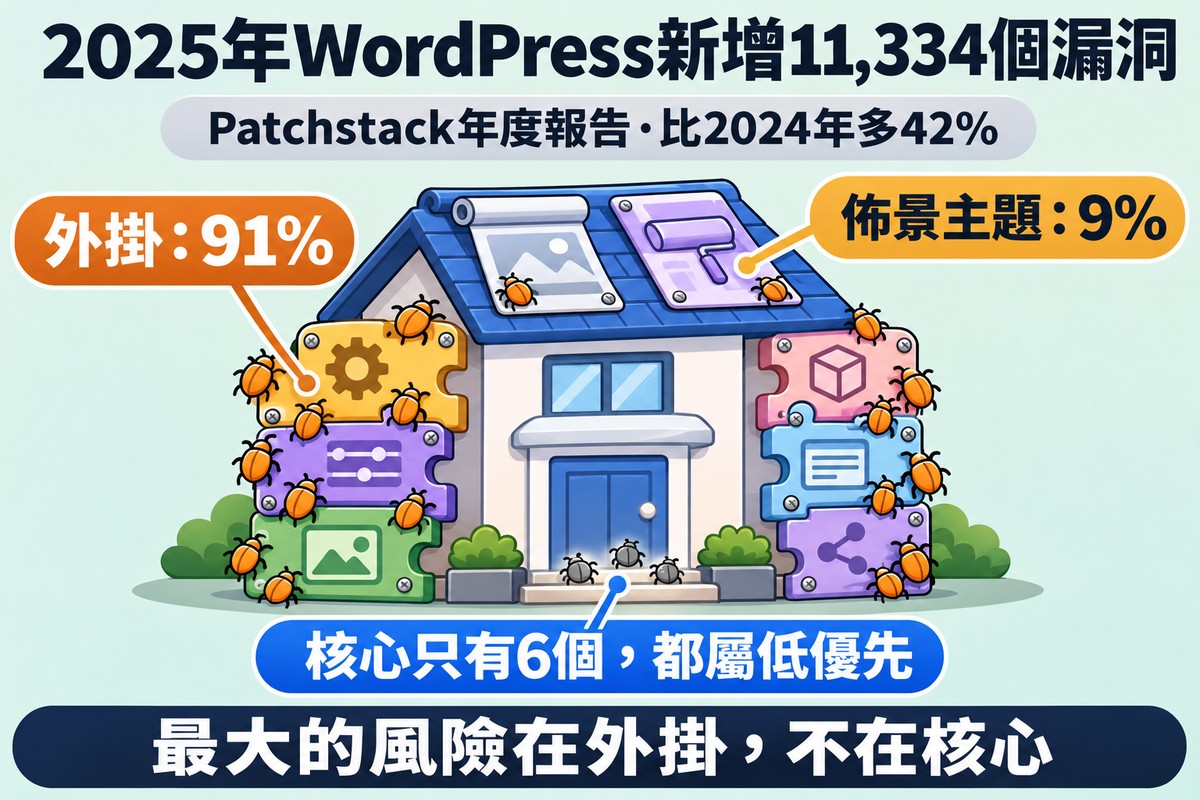
資安公司 Patchstack 每年發布 WordPress 生態系的漏洞統計。前面提過的《State of WordPress Security in 2026》(統計 2025 年資料)指出:
- 2025 年新增 11,334 個漏洞,比 2024 年多 42%
- 91% 出在外掛、9% 出在佈景主題,WordPress 核心只有 6 個,而且都屬低優先
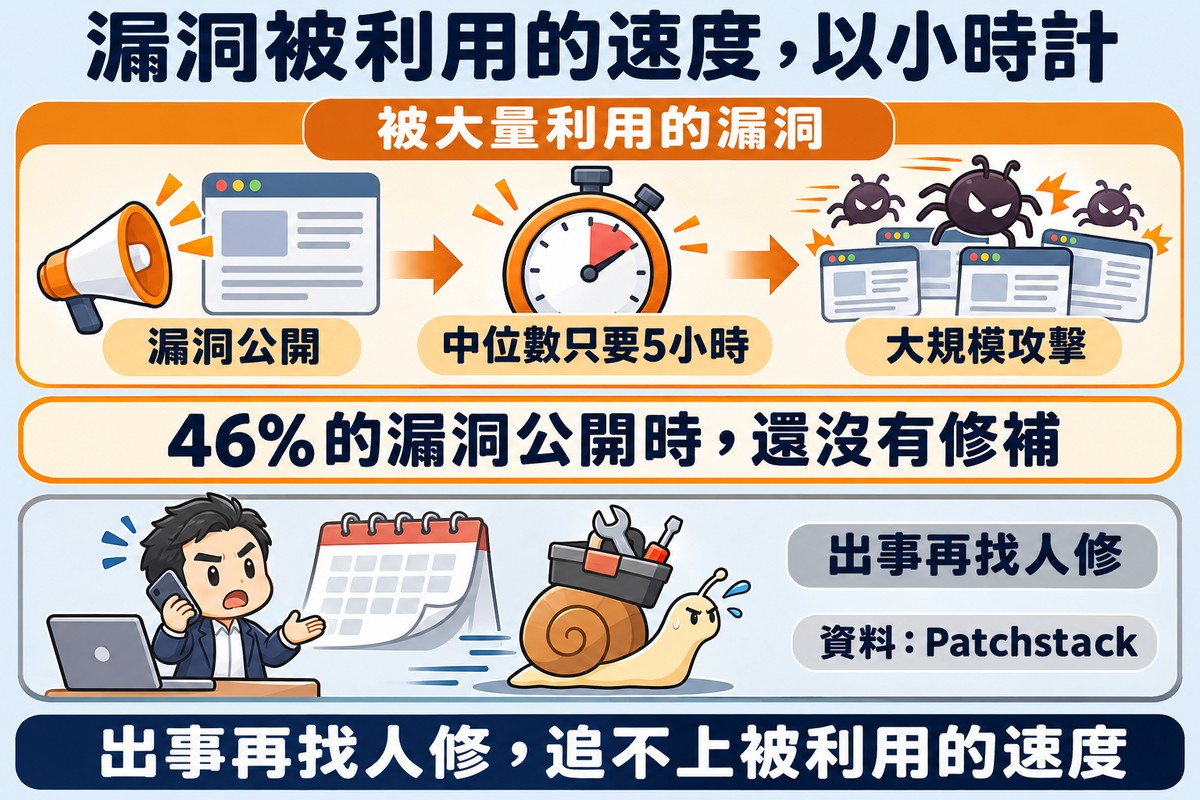
- 46% 的漏洞在公開揭露時,開發者還沒推出修補
- 被大量利用的漏洞,從揭露到大規模攻擊的中位數只有 5 小時
這份是資安廠商自己做的研究,有它的商業立場;但「外掛是最大風險」這個方向,跟 WordPress 官方「外掛要自己處理更新」的說法一致。以這組數字來看,「出事再找人修」的速度,追不上漏洞被利用的速度。
「網站小、沒人看,駭客不會找上我」是常見誤解
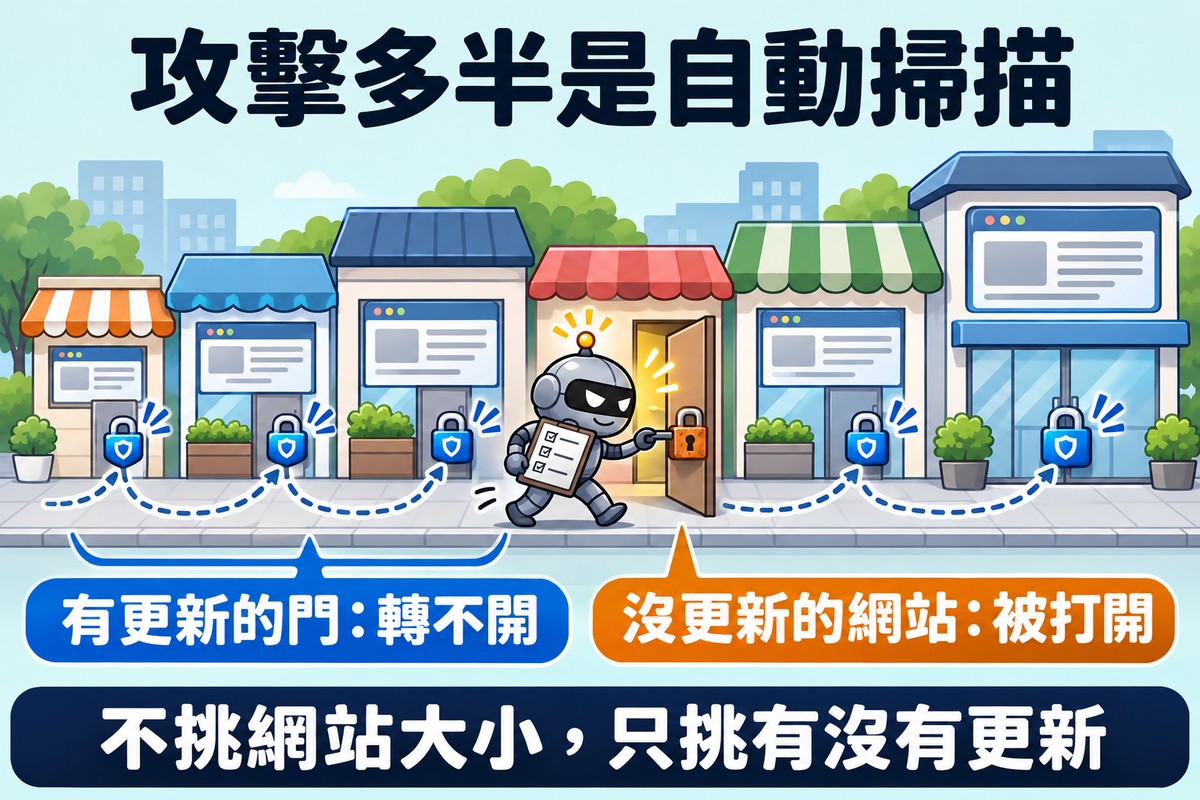
很多老闆覺得自己的網站一個月才幾百人看,駭客不會有興趣。數位發展部的中小企業資安指引開頭就點出這個迷思:中小企業常被認為資源有限、防護不足,反而容易成為主要目標;指引也提到,駭客會持續掃描網路,找出沒更新的軟體下手。
用比喻來說,這比較像小偷整條街一扇一扇轉門把,而不是挑一家豪宅慢慢研究。Patchstack 用的詞是「大規模利用」——一個漏洞公開後,攻擊程式會去找所有還沒更新的網站。攻擊多半是自動掃描,不挑網站大小,只挑有沒有更新。
還在用舊版 PHP 的網站不少
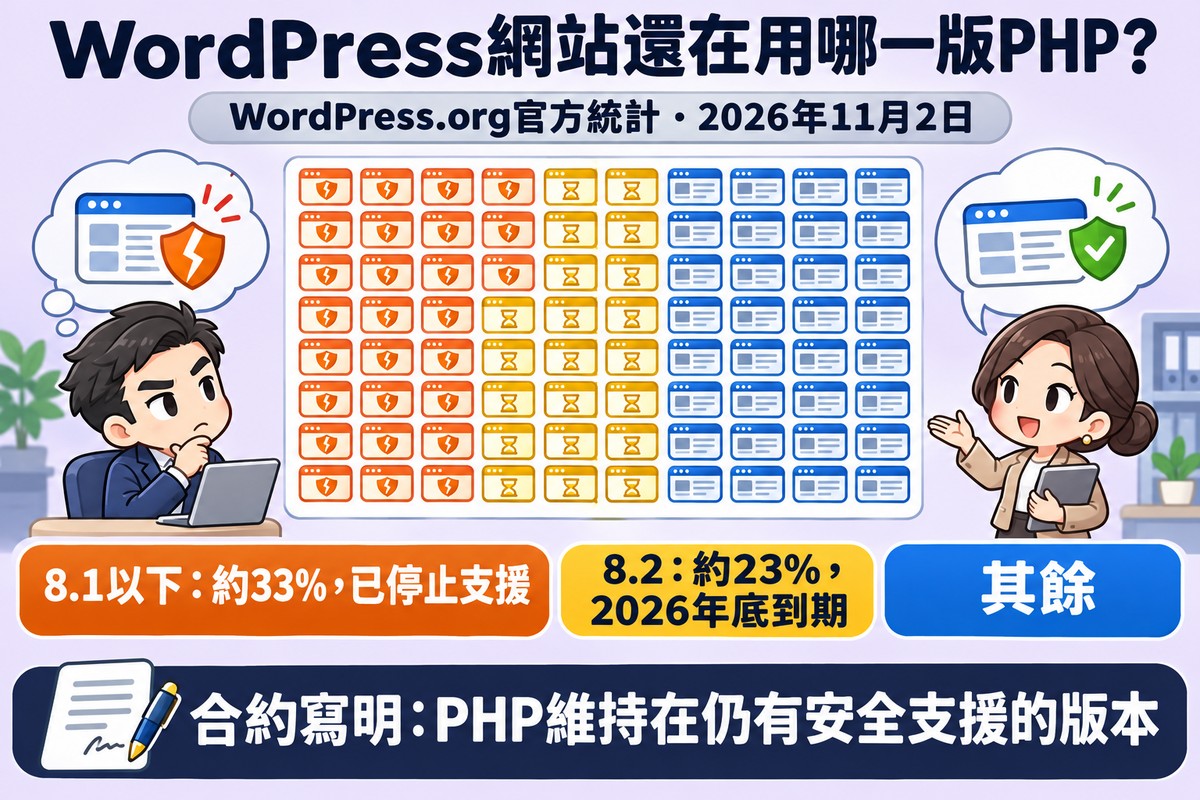
WordPress.org 的官方統計(2026 年 11 月 2 日查閱)顯示,WordPress 網站裡還在用 PHP 8.1 以下、也就是已經停止支援版本的,合計約三成三;用 8.2 版的約兩成三,到今年底也會到期。主機版本不是老闆平常會注意的東西,但它決定了網站有沒有在吃最新的安全修補。合約裡可以直接寫一句:主機的 PHP 版本要維持在官方仍有安全支援的版本。
網站被入侵後,Google 搜尋結果會加警告
Google Search Console 的安全性問題報告說明寫到:判定網站遭入侵時,搜尋結果中受影響的網頁會顯示警告標籤,瀏覽器也會跳出警告頁;修好之後要求審查,大多數需要幾天到幾週。
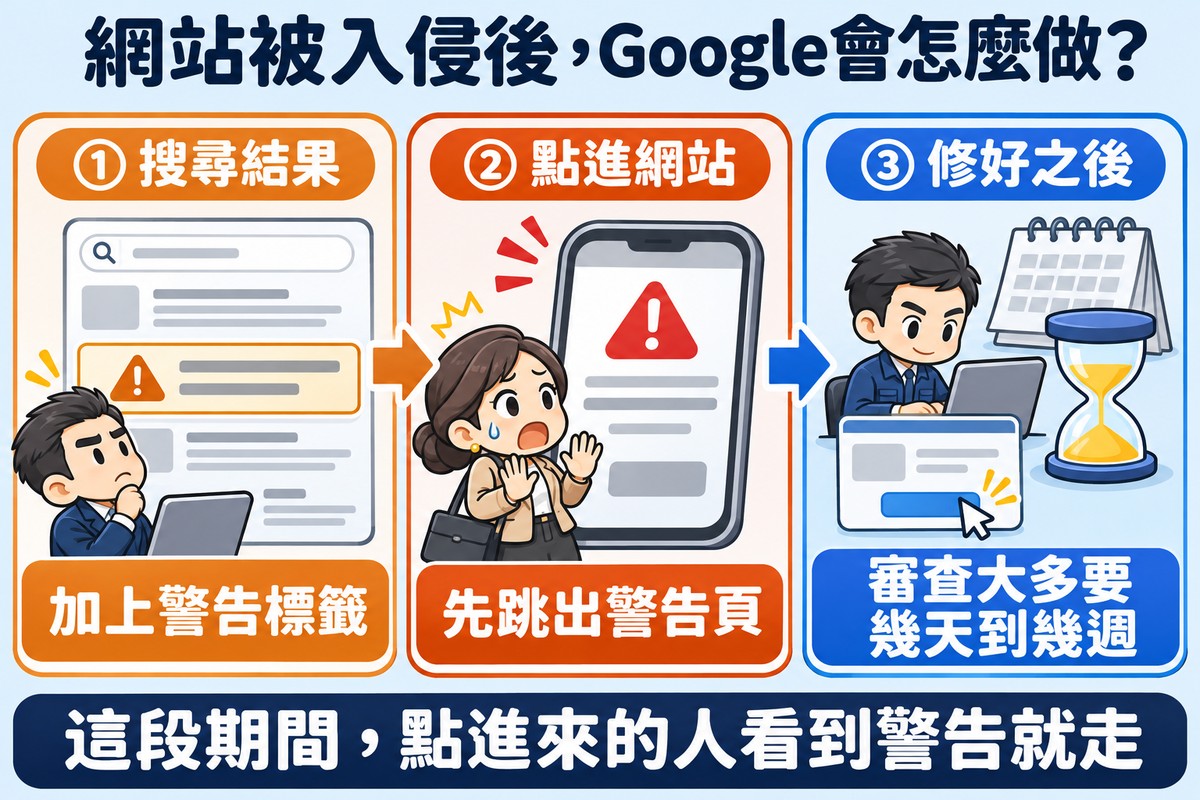
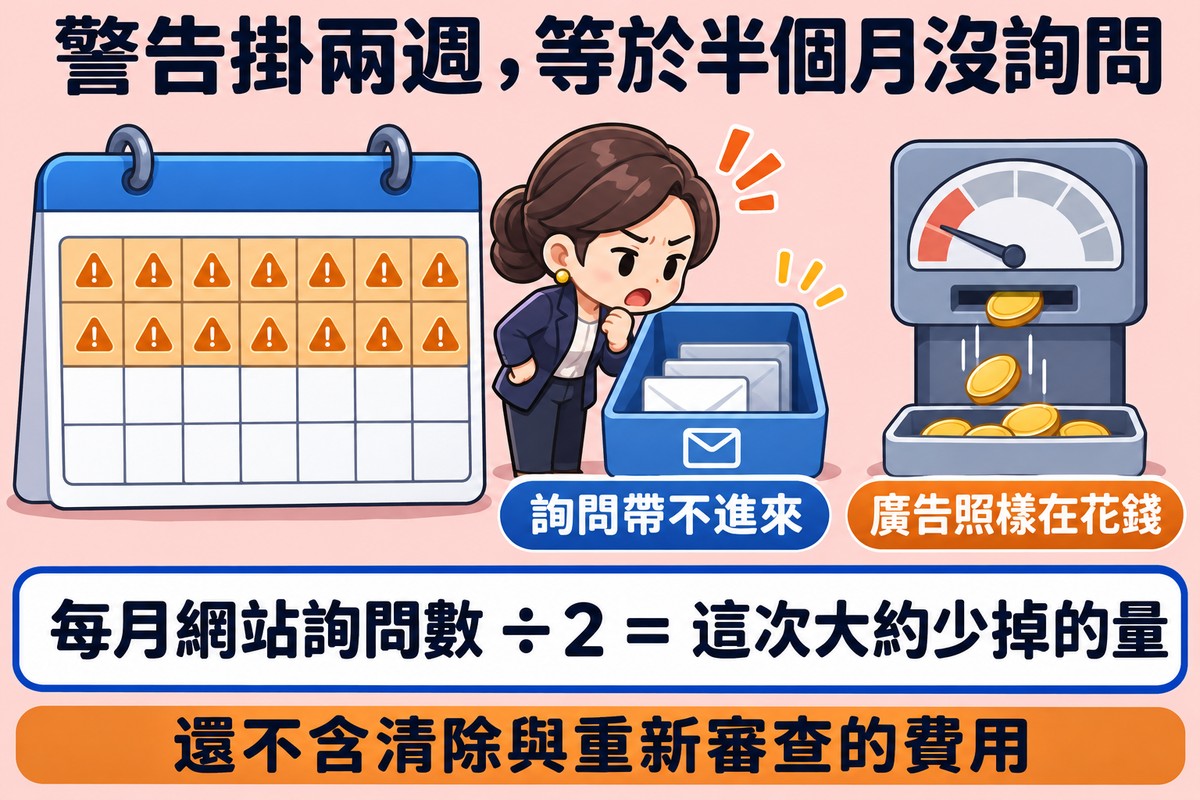
對生意的影響很直接:這段期間廣告照樣在花錢,但點進來的人看到警告就走了;原本在搜尋上帶詢問的文章,也帶不進人。換算一下:如果警告掛了兩週,等於這個月有一半的時間,網站帶不進詢問——拿你自己每個月從網站來的詢問數除以二,大概就是這次會少掉的量,還不含清除與重新審查的費用。
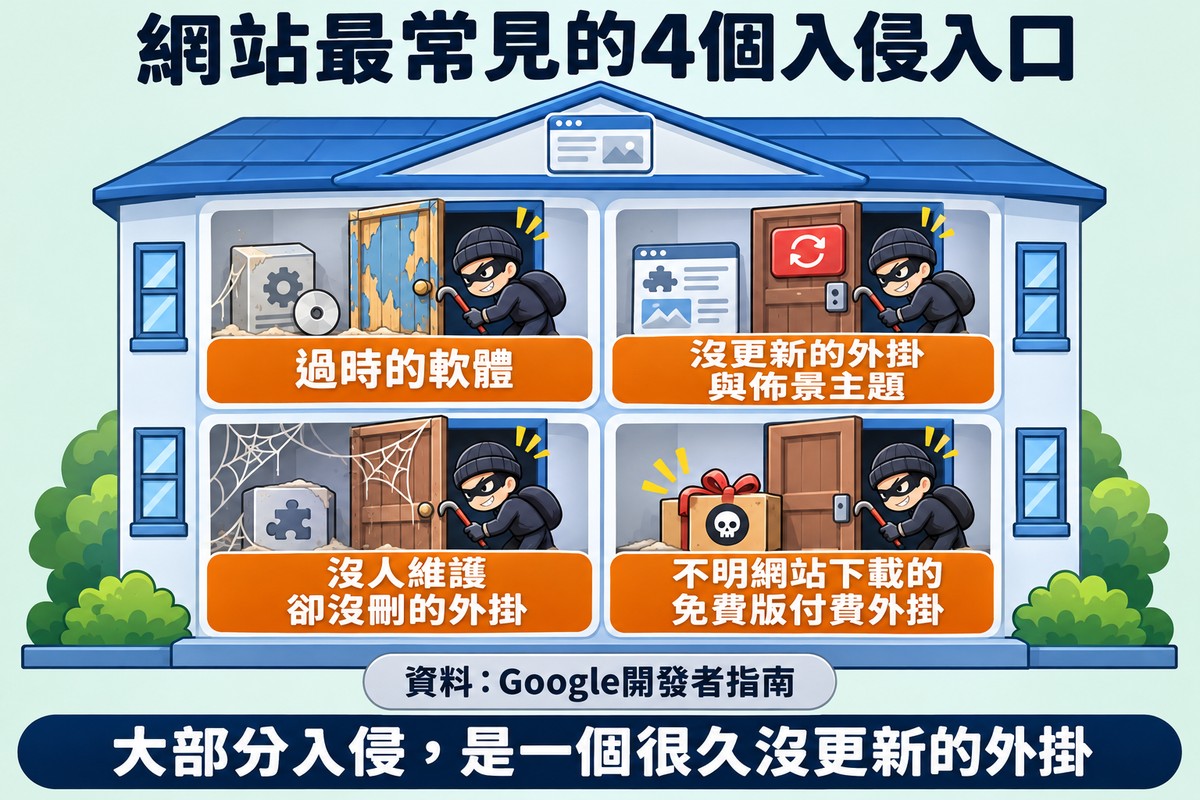
Google 的開發者指南〈Top ways sites get hacked by spammers〉列出幾個常見入口:過時的軟體、沒更新的外掛與佈景主題、已經沒人維護卻沒刪掉的外掛、從不明網站下載的「免費版付費外掛」。大部分入侵不是什麼高深的攻擊,而是一個很久沒更新的外掛。
網站表單收了客人資料,個資責任在你身上
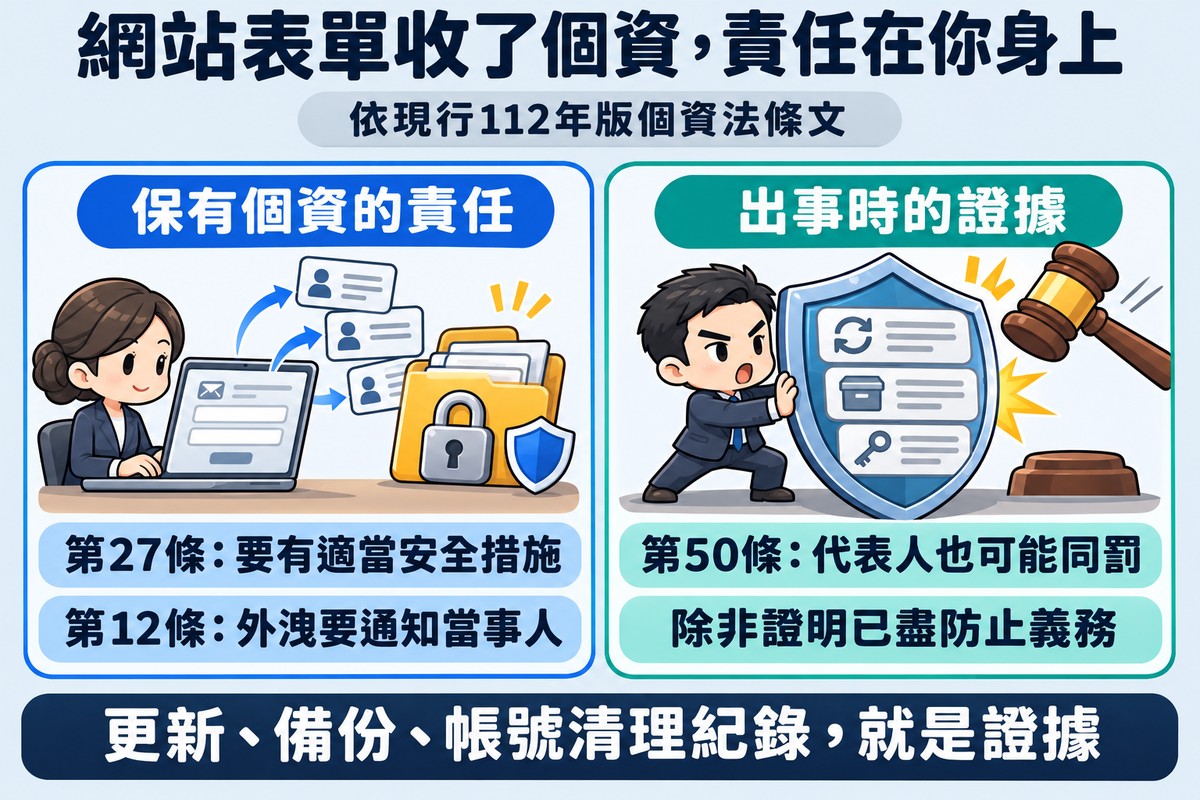
網站有聯絡表單、預約表單、會員註冊,就是在保有客人的個人資料。依全國法規資料庫的現行條文(112 年 5 月 31 日修正版),個人資料保護法第 27 條要求保有個資檔案的非公務機關採行適當的安全措施,防止個資被竊取、竄改、毀損、滅失或洩漏;第 12 條規定個資被竊取、洩漏時要通知當事人。違反第 27 條,第 48 條可處新臺幣 2 萬元以上 200 萬元以下罰鍰並限期改正,屆期未改正可按次處 15 萬元以上 1,500 萬元以下。
跟老闆本人最有關的是第 50 條:公司因此被罰時,代表人除非能證明已盡防止義務,也要受同一額度的罰鍰。網站維護紀錄(更新、備份、帳號清理)平常看起來像例行公事,出事時就是「已盡防止義務」的證據。
⚠️ 注意
個資法已在 114 年 11 月再次修正(例如新增向主管機關通報的規定、安全維護義務改列其他條文),施行日期由行政院另定;實際適用以全國法規資料庫的最新公告為準。
網站維護費的三種收費方式:年約、包月、按次怎麼選
| 收費方式 | 怎麼收 | 適合 | 要小心 |
|---|---|---|---|
| 年約 | 一次付一年 | 內容很少變動、需求穩定的形象網站 | 付了就忘,不清楚廠商這一年做了什麼;要求每月或每季報告 |
| 包月 | 每月固定費用 | 有表單、會更新內容、靠網站帶詢問的網站 | 範圍沒寫清楚,「月費包什麼」雙方各說各話 |
| 按次/按時數 | 有需求或出事才付 | 純靜態、沒有後台與外掛的名片型網站 | 平常沒人看;出事時多半是急件,處理時間也沒有保證 |
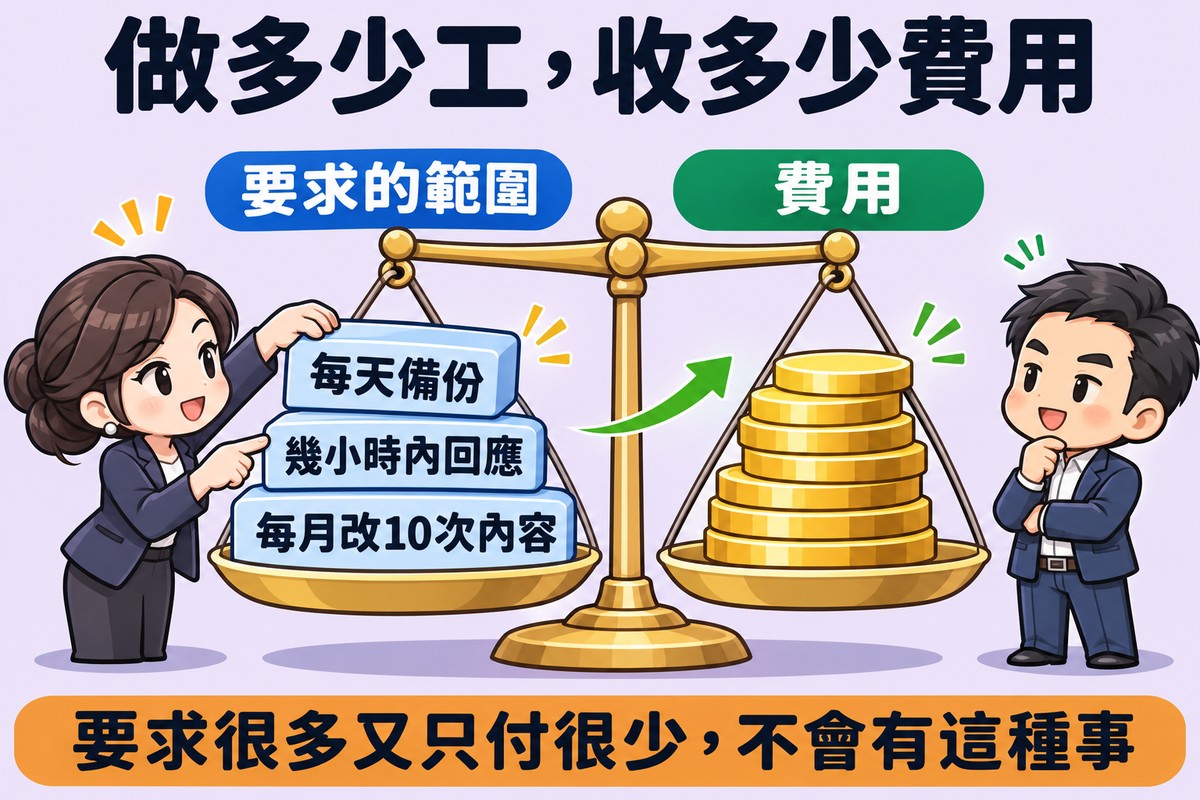
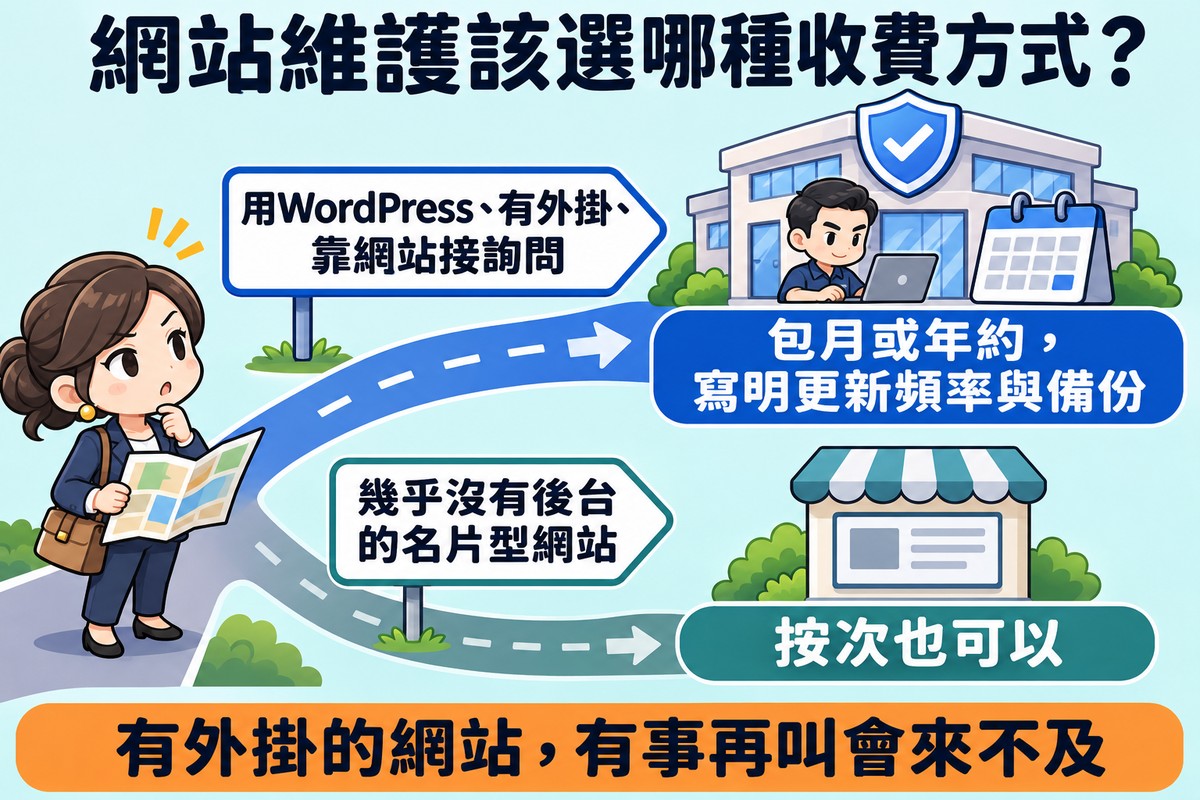
收費邏輯其實很簡單:做多少工,收多少費用。要求每天備份、幾小時內回應、每月改十次內容,費用自然往上;預算有限,範圍就要跟著往下調。不會有「要求很多、又只想付很少」這種事。
建議很直接:用 WordPress、裝了外掛、靠網站接詢問的中小企業,選包月或年約,並且在合約寫明更新頻率與備份;按次只適合幾乎沒有後台的網站。原因前面的數字已經說了:外掛漏洞被利用的速度以小時計,按次的「有事再叫」來不及。
網站維護合約要寫清楚的六個條款
合約的用處不是防著廠商,而是讓雙方對「維護」兩個字的想像一樣。
| 條款 | 要寫什麼 | 沒寫的話 |
|---|---|---|
| 維護範圍與排除項目 | 更新、備份、監控、小修改各包含什麼;哪些另外計價(改版、新功能、新頁面) | 每次需求都要重新談價 |
| 回應與處理時間 | 網站打不開幾小時內回應、幾小時內處理;一般需求幾個工作天 | 只得到一句「會盡快處理」 |
| 備份與還原責任 | 頻率、保留幾份、存在哪裡、還原包不包含、多久測一次 | 出事時才發現備份只有一份,還跟網站在同一台主機 |
| 被入侵怎麼處理 | 清除、還原、向 Google 要求審查,算不算在維護範圍 | 被入侵時另開一筆清除費 |
| 帳號與權限歸屬 | 網域、主機、網站管理員、外掛授權登記在誰名下 | 合約結束拿不回來 |
| 報告與合約結束交接 | 每月或每季報告寫什麼;終止時交付哪些東西、幾天內交付 | 換廠商時卡住 |
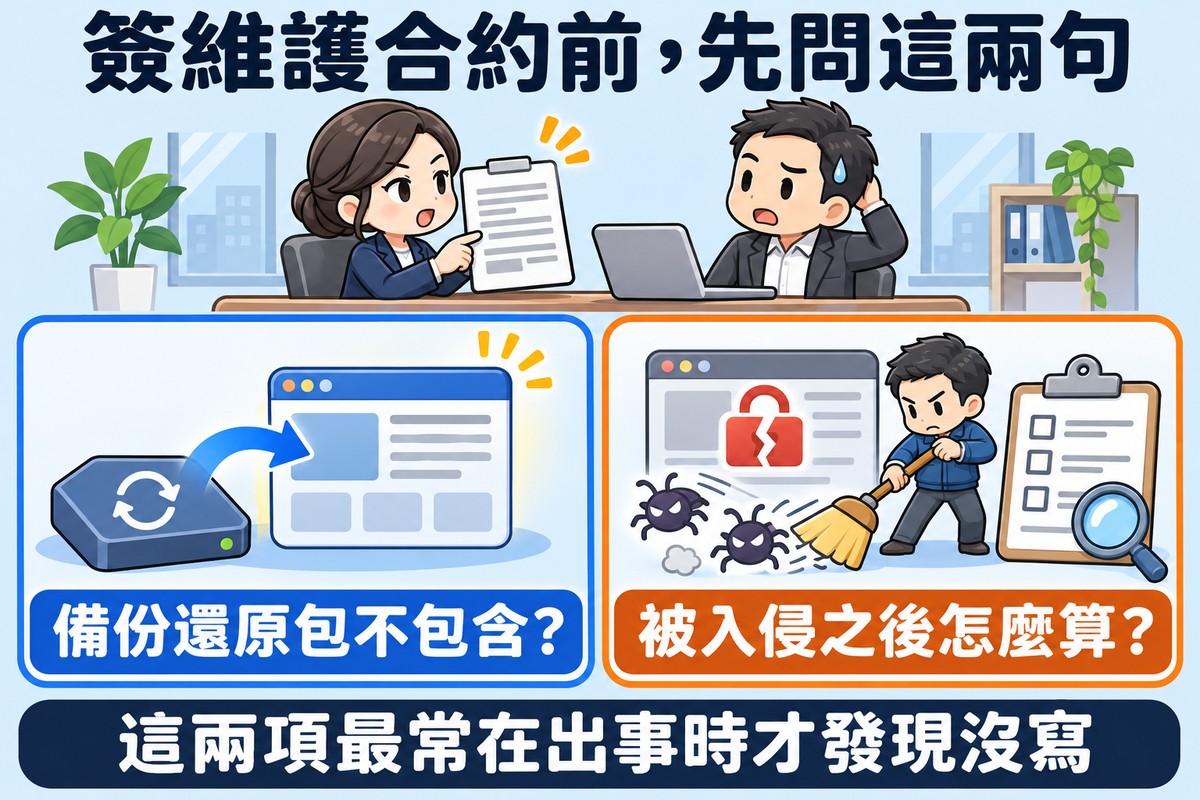
最該先問的兩句話是:「備份還原包不包含?」「被入侵之後怎麼算?」這兩項最常在出事時才發現沒寫。
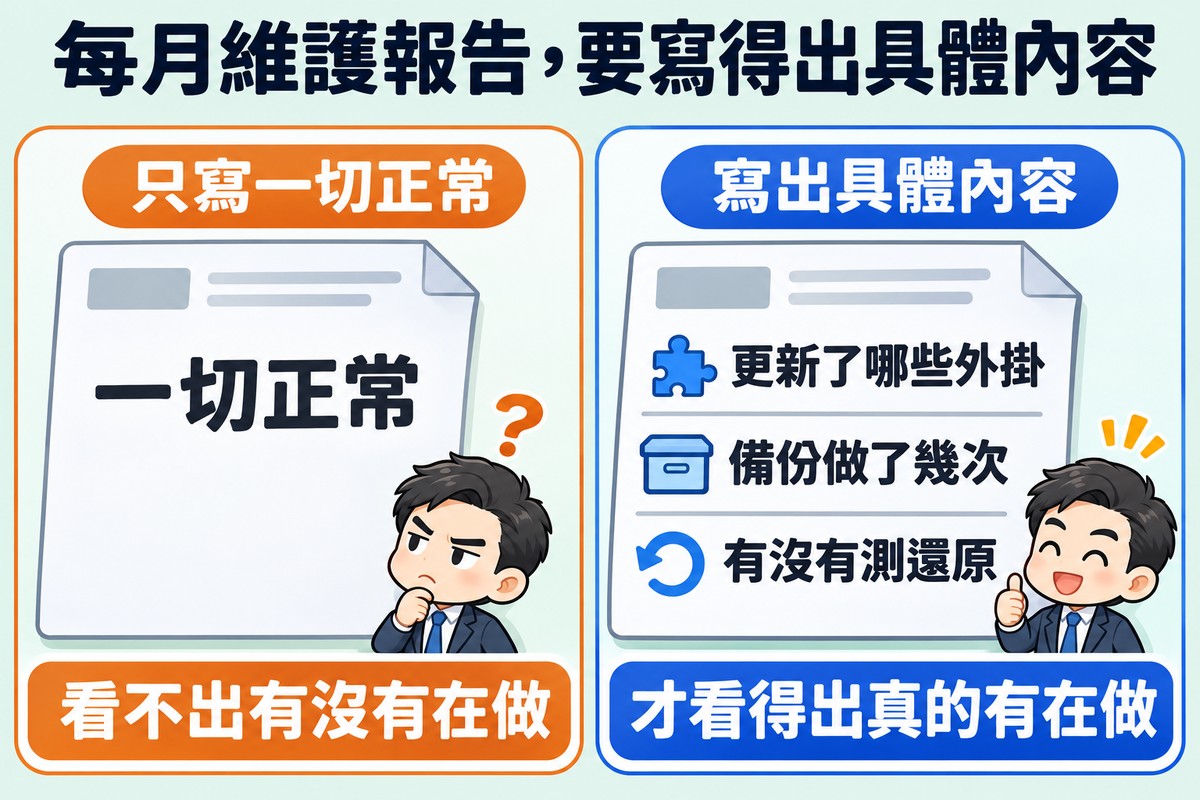
另外留意兩個細節:一是自動續約,合約有沒有寫「到期前幾天沒通知就自動續一年」;二是報告,每月報告至少要寫出這個月更新了哪些外掛、備份做了幾次、有沒有測還原——寫得出具體內容的報告,才看得出對方真的有在做。
換維護廠商或合約到期:要拿回的帳號與檔案清單
建站時權限該開在誰名下,網頁設計公司的推薦名單能信嗎那篇有完整清單。這裡講的是維護階段才會遇到的事:合約到期、廠商收掉、想換人接手。
常見的情況是這樣:網站是幾年前請工作室做的,網域當初由工作室代為註冊,聯絡信箱填的是工作室的;主機也開在工作室的帳號下,每年由他們續約、再跟你請款。幾年後工作室不做了,網域到期通知沒人收到,主機帳號也登不進去。
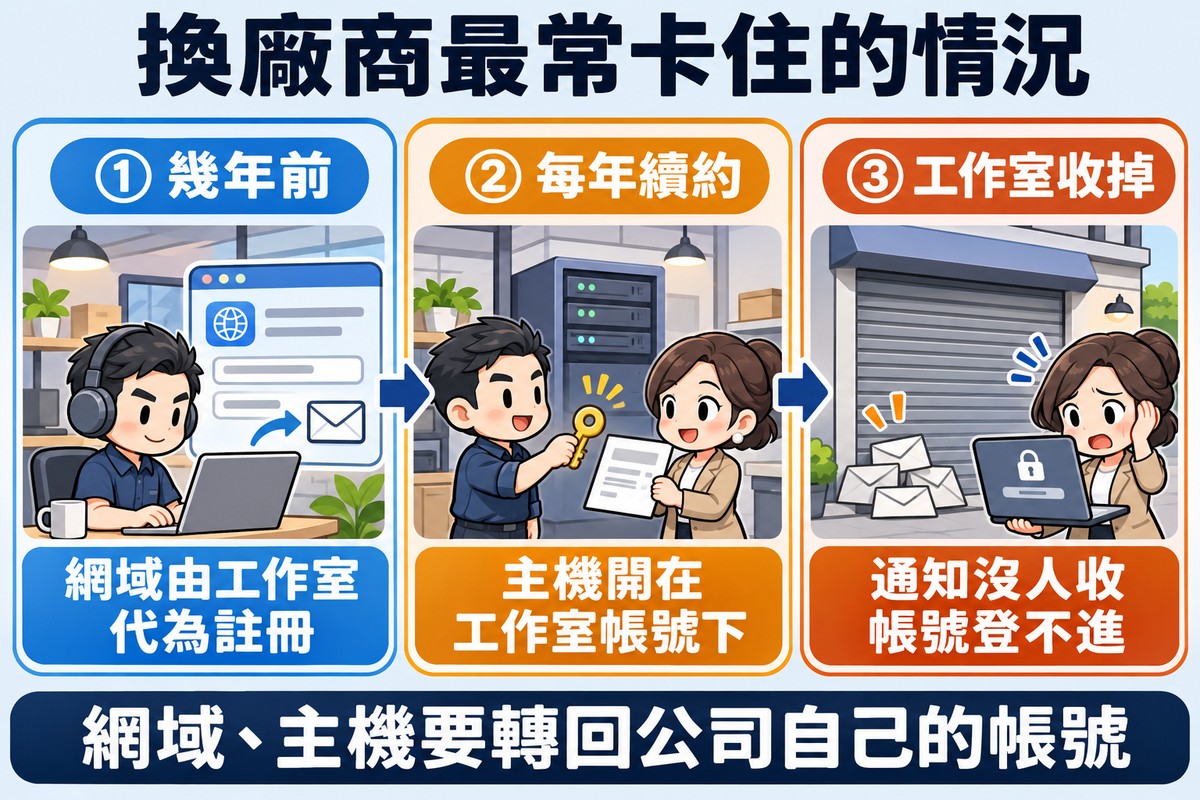
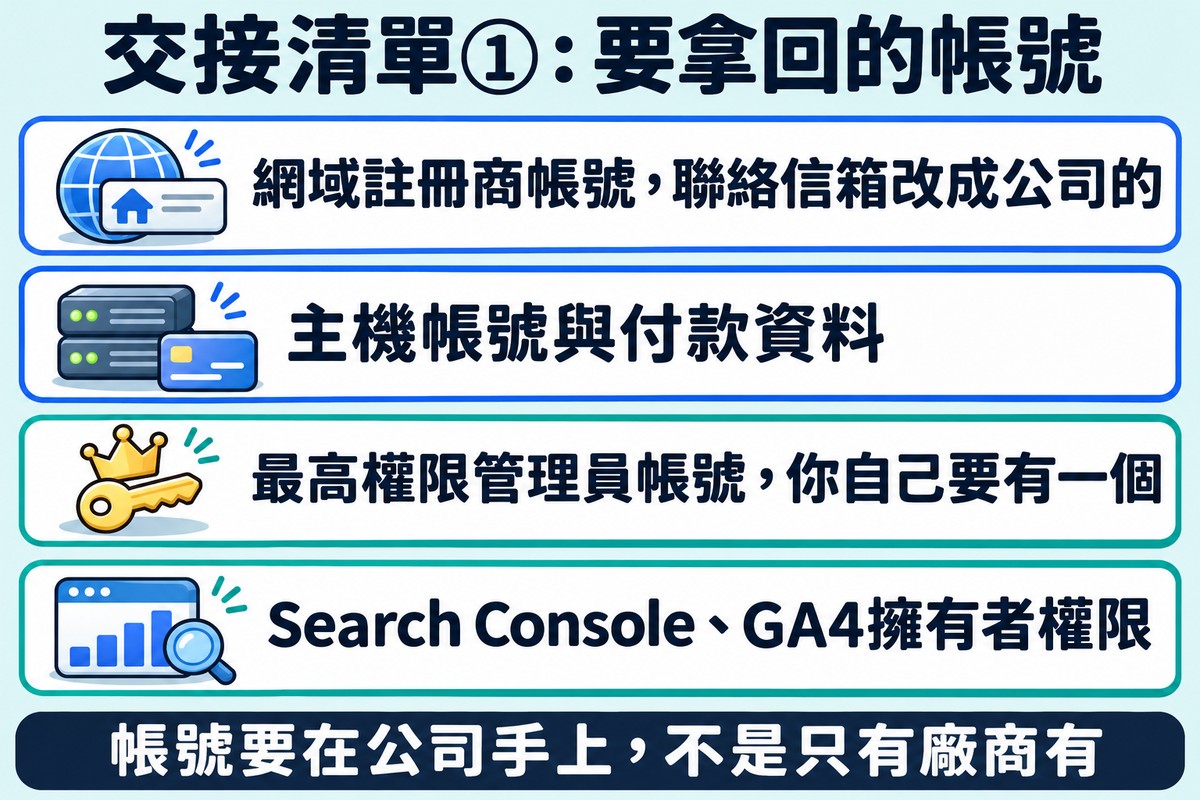
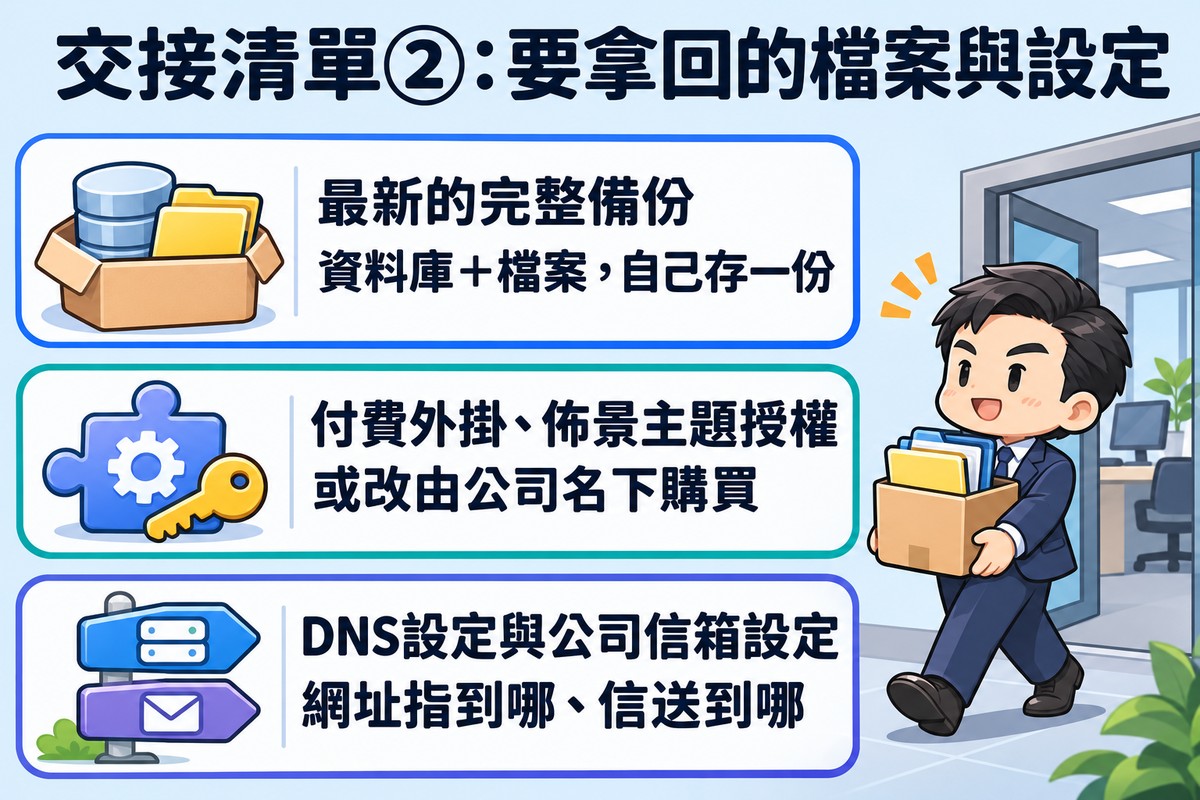
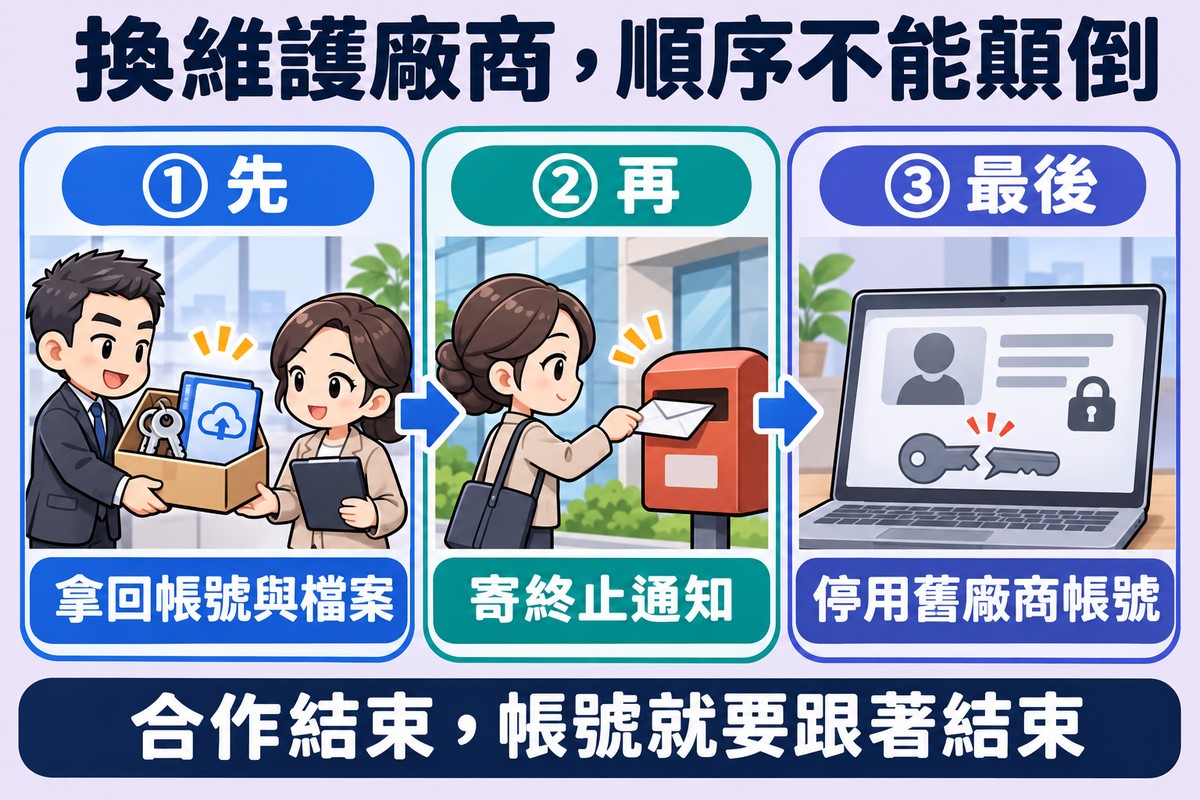
順序很重要:先把東西拿回來,再寄終止通知。交接時至少拿回這些:
- 網域註冊商帳號,或把網域轉到公司自己的帳號,聯絡信箱改成公司的
- 主機帳號與付款資料
- 網站最高權限的管理員帳號(你自己要有一個,不是只有廠商有)
- 最新的完整備份(資料庫+檔案),自己存一份
- 付費外掛、佈景主題的授權帳號,或改由公司名下購買
- DNS 設定紀錄(網址要指到哪台主機、信要送到哪裡的設定)與公司信箱的設定
- Google Search Console、GA4 的擁有者權限
交接完,把舊廠商的帳號停用或降權。合作結束,帳號就要跟著結束。如果換廠商時還要一起換主機,搬家前後的 SEO 風險可以看網站搬家的保命清單。
網站維護自己做還是委外:老闆每個月 15 分鐘該看的四件事
網站維護可以自己做,前提是有人懂、有時間,願意每週看更新、測功能、確認備份。但對多數中小企業老闆來說,時間應該留在自己的專業上——產品、客戶、現金流,那是公司裡別人取代不了的。網站與行銷是另一門要靠大量實作才會準的專業,老闆一頭栽進去,多半不是學不會,而是在最重要的位置上分了心;有時候是心有餘而力不足,有時候是精力就這樣一點一點耗掉。
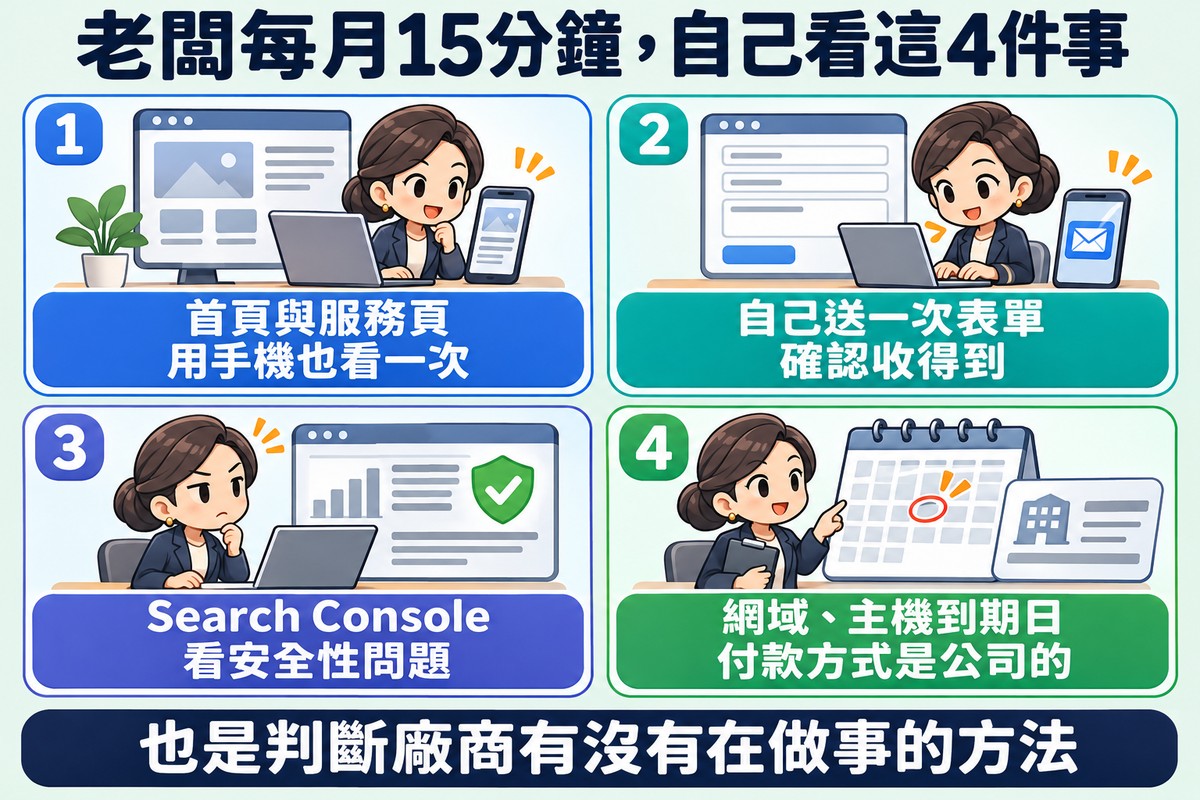
不過,委外不等於甩手不管。你可以不是頂尖的網站工程師,但你不能沒有常識。每個月花 15 分鐘,自己看這四件事:
- 打開首頁和最重要的服務頁,用手機也看一次
- 自己送一次聯絡表單,確認收得到
- 登入 Search Console,看「安全性問題」有沒有通知
- 看網域和主機的到期日,確認續約的付款方式是公司的
這四件事不需要技術,需要的只是記得做。它們也是你判斷維護廠商有沒有真的在做事的最簡單方法。
網站維護是要長期、細心、出事時要快的工作,適合交給以此為專業的人。如果你也不確定自己的網站現在有沒有人在顧,可以找晨星行銷一起看看目前的帳號、備份與合約狀況,把時間留給自己最擅長的事。
常見問題
參考資料
- 《Gandi .tw 網域》 — Gandi(網域註冊商官網牌價,查閱日 2026-11-02)
- 《Registrants’ Benefits and Responsibilities》 — ICANN(英文,全球,查閱日 2026-11-02)
- 《Web Hosting》方案頁 — Hostinger(英文,國際,主機商官網牌價,美元計價,查閱日 2026-11-02)
- 《FAQ》 — Let’s Encrypt(英文,全球,查閱日 2026-11-02)
- 《Ballot SC081v3: Introduce Schedule of Reducing Validity and Data Reuse Periods》 — CA/Browser Forum(2025-04-11;英文,全球)
- 《HTTPS by default》 — Google 官方部落格(2025-10-28;英文,全球)
- 《Upgrading WordPress》 — WordPress Developer Resources(英文,全球,查閱日 2026-11-02)
- 《WordPress Backups》 — WordPress Developer Resources(英文,全球,查閱日 2026-11-02)
- 《Supported Versions》 — PHP.net(英文,全球,查閱日 2026-11-02)
- 《Unsupported Branches》 — PHP.net(英文,全球,查閱日 2026-11-02)
- 《中小企業基本資安防護指引》 — 數位發展部資通安全署(115 年 3 月)
- 《State of WordPress Security in 2026》 — Patchstack(英文,全球,資安公司年度研究,2025 年資料)
- 《WordPress Statistics》 — WordPress.org(英文,全球,官方統計,查閱日 2026-11-02)
- 《安全性問題報告》 — Search Console 說明中心(查閱日 2026-11-02)
- 《Top ways sites get hacked by spammers》 — web.dev(Google)(英文,全球)
- 《個人資料保護法(歷史法規:民國 112 年 5 月 31 日修正)》 — 全國法規資料庫(查閱日 2026-11-02)
- 《個人資料保護法(最新修正:民國 114 年 11 月 11 日,部分條文施行日未定)》 — 全國法規資料庫(查閱日 2026-11-02)
- 《300萬個WordPress網站暴露於UpdraftPlus外掛程式漏洞風險》 — iThome(2026-06-16,新聞報導)
ℹ️ 關於本文
本文引用的網域、主機、憑證價格與規則,以及 WordPress、PHP、Google、CA/Browser Forum 的官方說明,以查閱當日(2026 年 11 月 2 日)版本為準;業者價格與方案會調整,引用的業者只是查得到牌價的例子,不代表推薦或台灣所有業者的價格。Patchstack 的數據為資安公司自行發表的全球研究;Chrome 預設 HTTPS 的時程為 Google 2025 年 10 月宣布的計畫。個人資料保護法已於 114 年 11 月修正、施行日期由行政院另定,實際適用請以全國法規資料庫的最新公告為準,本文不構成法律意見。文中對維護範圍、收費方式與合約條款的判斷屬一般性經驗說明,實際做法依網站規模、系統與需求而有差異,不構成任何服務或安全性的保證。
陳俊鳴
網路流量操盤手.企業行銷顧問
操盤SEO與網路行銷實戰逾15年,2013年創辦晨星事業有限公司(晨星行銷),從SEO網站架設、關鍵字策略到銷售漏斗與變現模式一手包辦。現為智信科技、瞻新資訊等多家企業的常年行銷顧問,也獲頒過亞洲十大卓越名師金像獎,把每一次流量成長都當成自己的事業在打。曾是馬來西亞象棋、圍棋國手,拿過亞洲盃第二名。